

사전 요구 사항
- 등록된 Pentest 앱과 테스트 사용자 편집 권한.
- Password 인증을 사용하는 전용 테스트 계정.
- 테스트 키를 사용한다면 대상 테스트 앱의 CAPTCHA 설정 권한.
- 자동 폴백을 사용한다면 관리자가 기능을 활성화하고 필요한 솔버를 구성한 설치 환경.
로그인 설정
1
비밀번호 계정 열기
앱의 Settings → Test users에서 Add test user 또는 Add authentication을 여세요. Password를 선택하고 계정 정보를 입력하세요.필요하면 **Login URL (optional)**을 입력하세요. 로그인 페이지는 저장된 대상과 범위 안에 있어야 합니다. **CAPTCHA options (optional)**을 펼치세요.
2
CAPTCHA 옵션 선택
대상 앱에 예외를 준비하지 않았다면 Customer bypass를 None으로 두세요. 테스트 환경에 테스트 키를 설치했다면 Target test keys를 선택하세요.CAPTCHA provider를 선택하고 Installed test sitekey에 대상에 설치된 공개 sitekey를 입력하세요. 검증용 secret은 앱 서버에 보관하세요.Automated fallback에서 Allow for this identity 또는 Disable for this identity를 선택하세요. 설치 환경에서 비활성화된 기능은 여기서 허용해도 활성화되지 않습니다.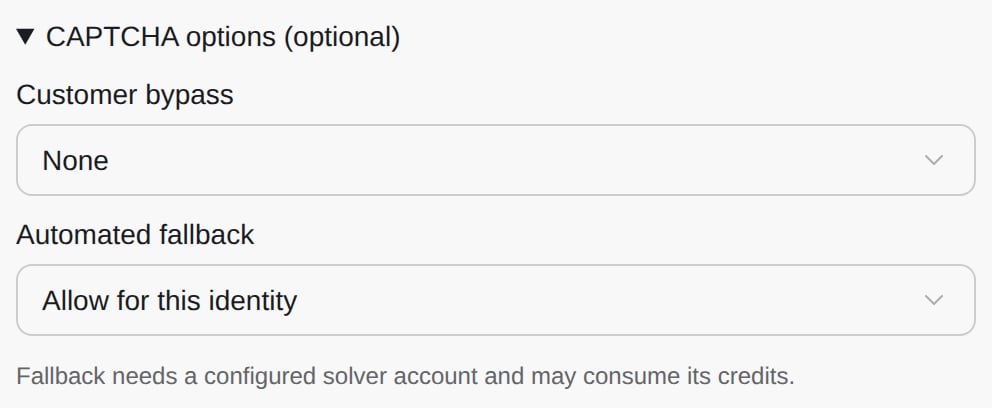
비밀번호 계정의 CAPTCHA 옵션.
3
저장하고 실행 확인
Save login을 클릭한 다음 요청 시 pentest를 실행하세요. 보호된 경로를 테스트했다고 판단하기 전에 인증 결과를 확인하세요.성공 상태: 실행이 로그인 후 보호된 콘텐츠 접근을 증명하고 익명 접근 거부를 확인합니다. 계정 저장이나 CAPTCHA 완료만으로는 부족합니다.CAPTCHA를 해결하지 못하면 인증된 테스트가 차단됩니다. 설정을 수정하거나 검증된 Session token을 연결한 다음 다시 실행하세요.
대상 앱의 예외 선택
Bypass header 양식에는 Header name과 Bypass secret이 표시됩니다. 저장이 거부되면 관리자에게 보호된 구성 경로를 요청하거나 검증된 세션을 사용하세요.
공급자의 테스트 키
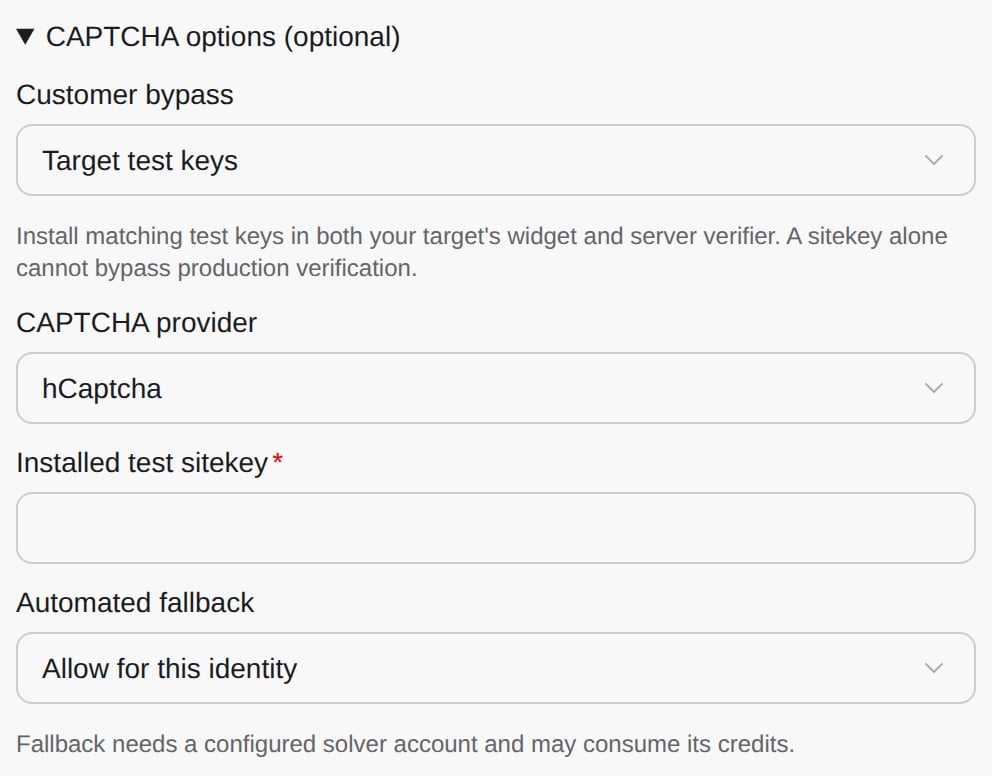
테스트 키 구성. 검증용 secret은 앱 서버에 보관합니다.
자동 폴백 동작
CloudThinker는 구성된 고객 우회를 먼저 시도합니다. 폴백이 활성화되어 있으면 지원되는 reCAPTCHA v2, reCAPTCHA v3, hCaptcha, Turnstile 로그인 흐름을 같은 브라우저 세션에서 시도할 수 있습니다. 챌린지나 공급자의 검증이 시도를 거부할 수 있습니다. 공급자 선택은 모든 챌린지의 통과를 보장하지 않습니다. 폴백은 구성된 솔버의 크레딧을 소비할 수 있습니다. 이 옵션은 비밀번호 로그인에 적용됩니다. 다른 로그인 흐름은 Pentest 실행의 사용 가능한 방법을 선택하세요.문제 해결
CAPTCHA가 로그인을 차단함
CAPTCHA가 로그인을 차단함
대상의 테스트 키 또는 우회 설정과 폴백 사용 가능 여부를 확인하세요. 챌린지를 완료할 수 없다면 검증된 세션을 사용하세요.
폴백을 사용할 수 없음
폴백을 사용할 수 없음
관리자에게 설치 환경의 설정과 필요한 솔버 구성을 확인해 달라고 요청하세요. Allow for this identity는 비활성화된 설치 설정을 덮어쓰지 않습니다.
Test sitekey가 작동하지 않음
Test sitekey가 작동하지 않음
위젯과 서버에 선택한 공급자의 일치하는 테스트 키가 있는지 확인하세요. CloudThinker에 sitekey를 입력해도 대상의 검증 설정은 바뀌지 않습니다.
Bypass header를 저장할 수 없음
Bypass header를 저장할 수 없음
헤더 정책에는 보호된 인증 정보 구성이 필요합니다. 관리자에게 요청하거나 검증된 세션을 연결하세요.
다음 단계
Pentest 실행
테스트 전에 범위, 접근 권한, 강도 확인
Cyber 보고서 생성
증거와 테스트 제한 공유