

사전 요구 사항
- 앱을 테스트할 권한과 도메인의 DNS 레코드를 추가할 권한.
- 워크스페이스에서 Cyber를 만들고 실행할 권한.
- 필요한 경우 테스트 계정과 연결된 Git 제공자.
앱 설정
1
대상 선택
Cyber에서 앱을 만듭니다. Target에서 App name, Application URL을 입력하고 OWASP Web 또는 OWASP API 중 하나를 선택합니다.Continue로 저장합니다. 소유권 확인이 필요하면 Create DNS proof를 누르고 표시된 이름과 값으로 TXT 레코드를 추가한 뒤 Check again을 누릅니다.완료 상태: Target ownership이 Verified로 표시됩니다. 같은 호스트의 확인된 증명을 재사용할 수 있습니다.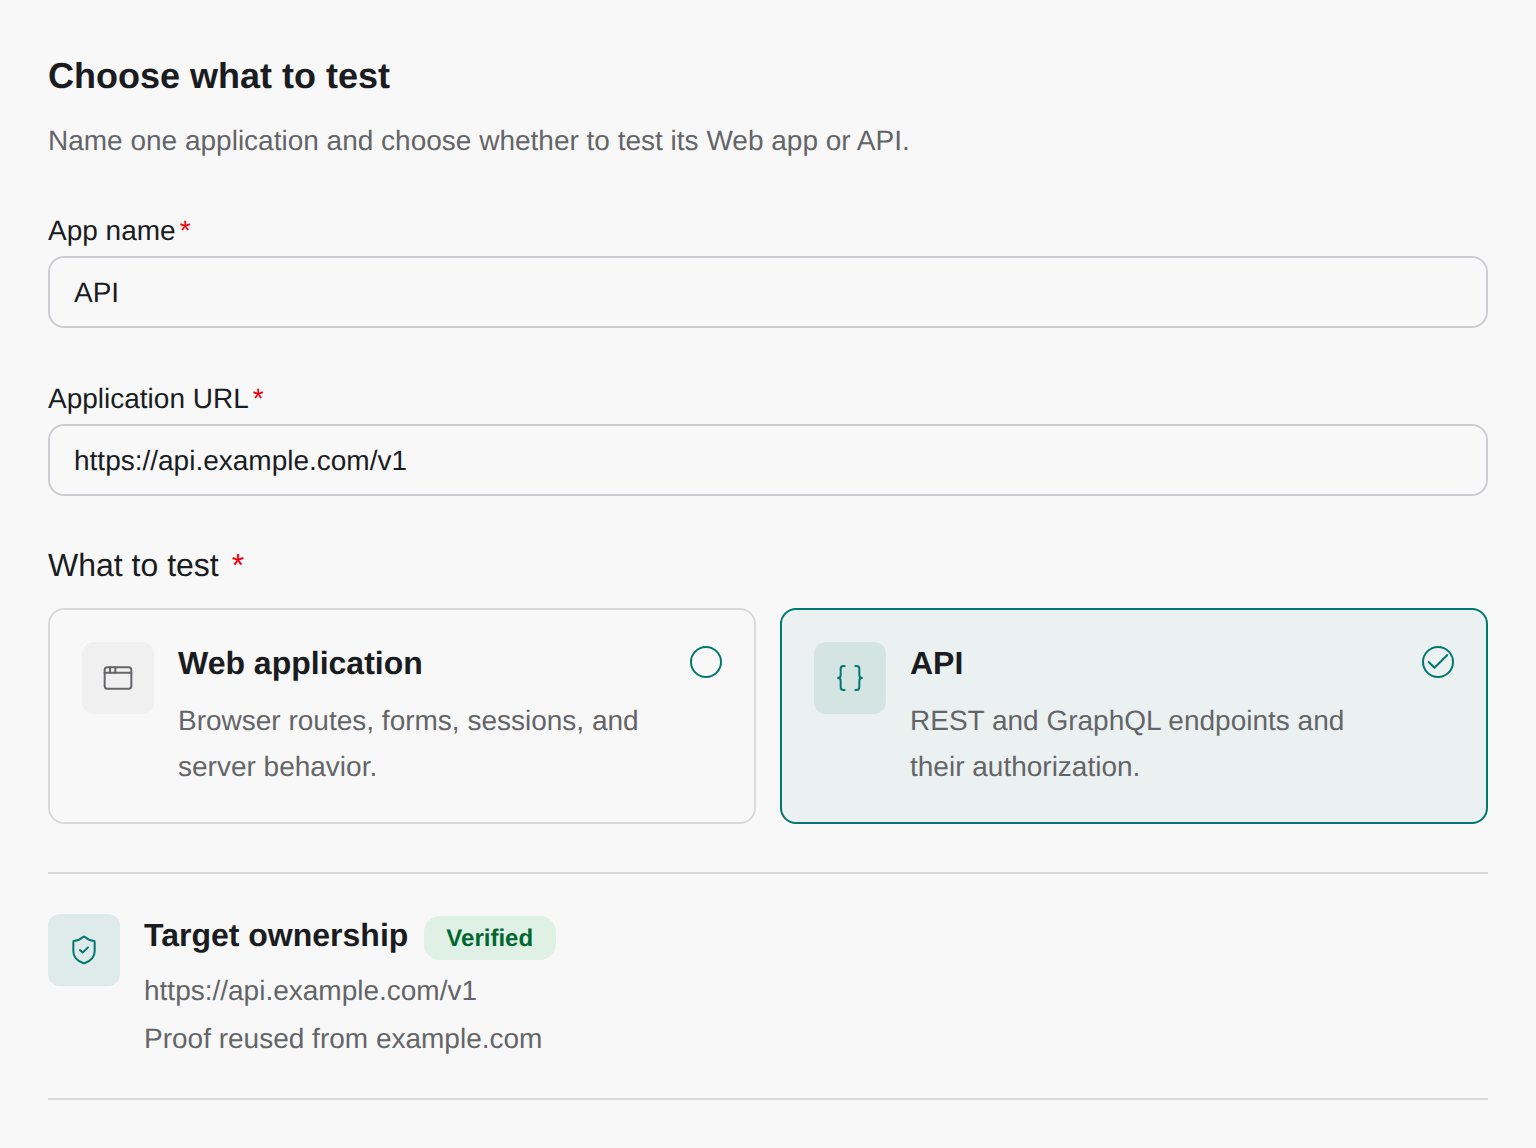
앱 이름, 대상 URL, Web 또는 API 범위.
2
액세스 추가
Access에서 선택적으로 테스트 사용자, 저장소, API 문서를 추가합니다. 사용자별 역할, 테넌트, 예상 권한을 설명합니다.선택 입력을 건너뛸 수 있습니다. 입력이 부족한 검사는 제한 사항으로 남으며 안전한 것으로 판정되지 않습니다.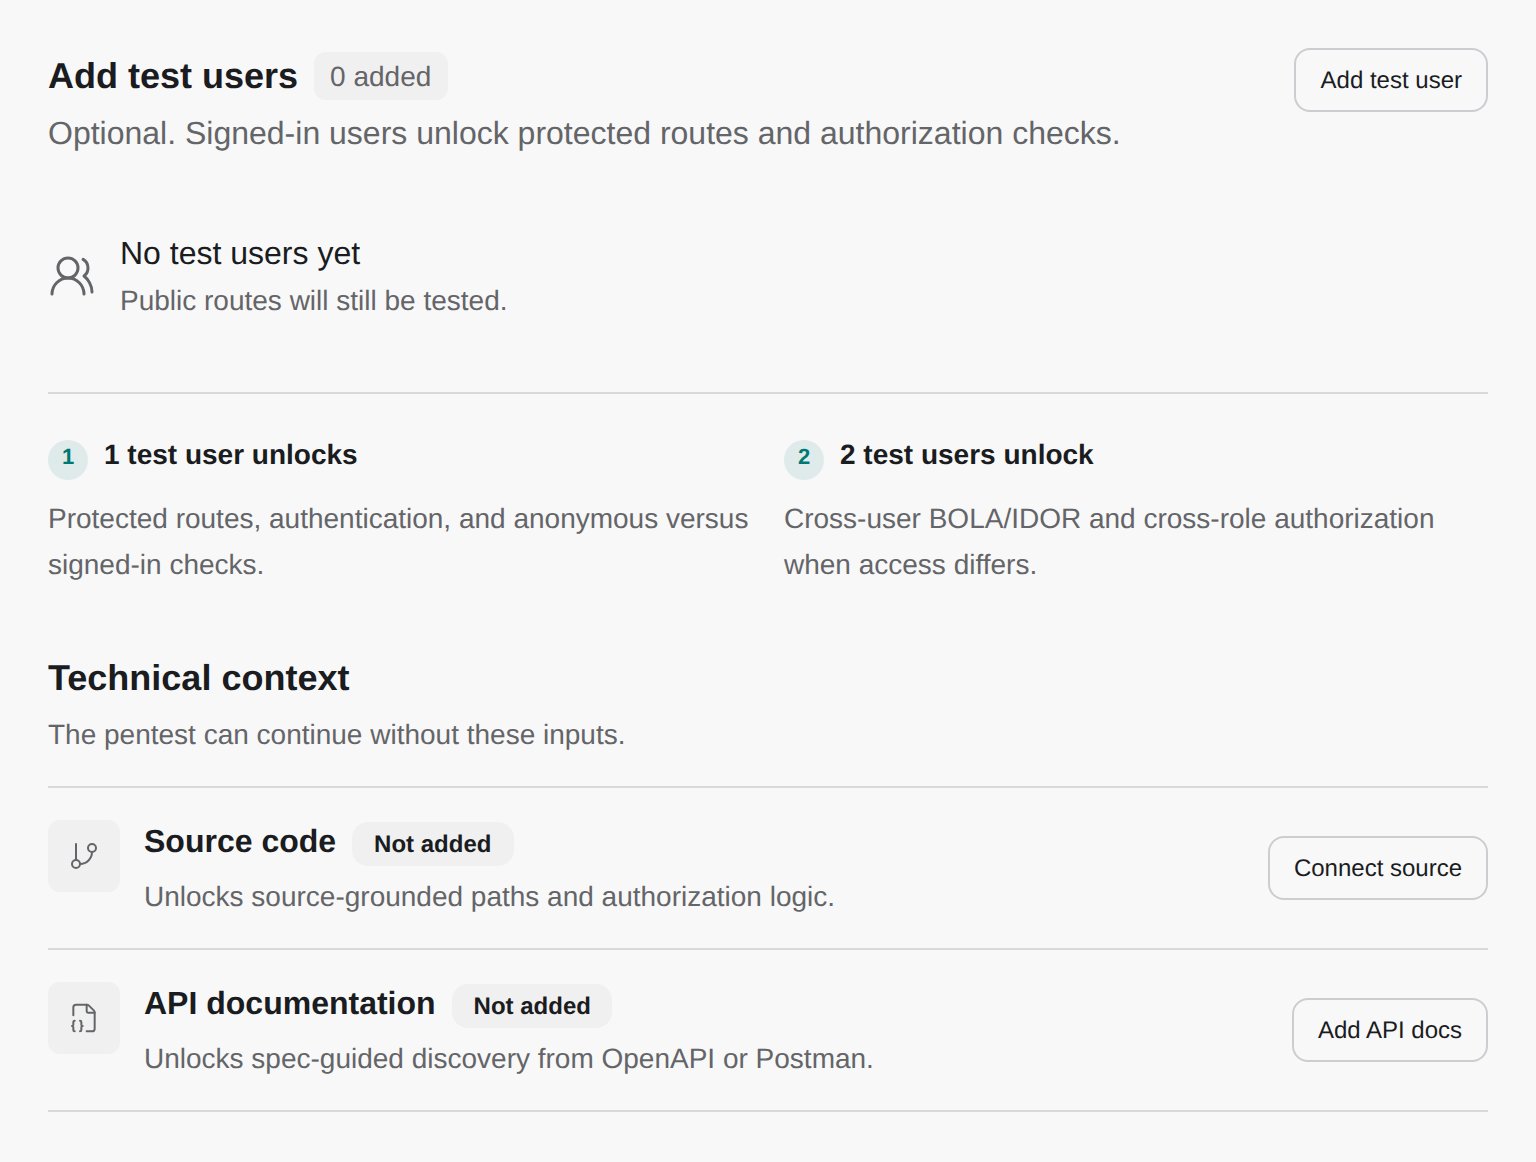
테스트 사용자, 소스 코드, API 문서는 선택 사항입니다.
3
검토하고 시작
Start에서 대상, 검사 범위, 액세스, 강도를 확인합니다. Start pentest로 실행하거나 Run later로 실행 없이 설정을 완료합니다.설정 완료 후 대상과 OWASP 프레임워크는 변경할 수 없습니다. 변경하려면 다른 앱을 만드세요.
도메인 확인
표시된 TXT 레코드 이름과 값을 사용합니다. DNS 제공자가 영역 이름을 자동으로 붙이면 해당 접미사를 입력하지 마세요. Cloudflare를 사용한다면 공식 DNS 안내를 확인하세요. 확인된 도메인은 Cyber → Settings에서 관리합니다. 도메인 확인은 저장된 테스트 범위를 넓히지 않습니다.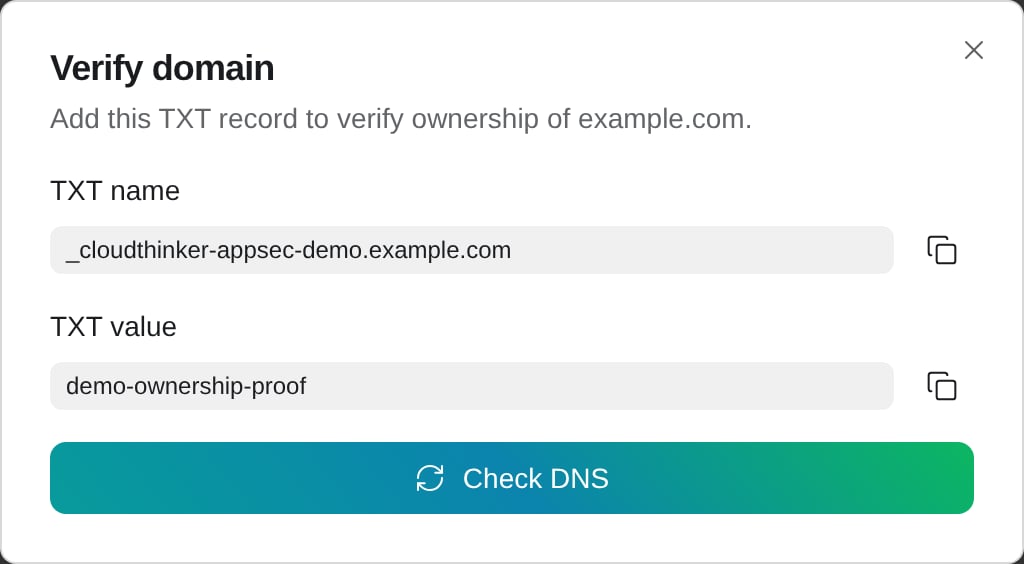
표시된 TXT 이름과 값을 복사한 다음 DNS를 확인합니다.
로그인 방법 선택
비밀번호 로그인에 CAPTCHA가 필요하면 실행 전에 CAPTCHA 옵션을 설정하세요.
비밀번호나 장기 토큰을 저장해도 인증된 접근이 입증되지는 않습니다. 보호된 경로가 테스트되었다고 판단하기 전에 실행의 로그인 결과를 확인하세요. 만료되거나 취소된 토큰은 다음 실행 전에 갱신하세요.
자동 생성 사용자 지침에는
<generated_username>과 <generated_password>를 사용합니다. 역할, 성공 기준, 필요한 계정 정리 방법도 적습니다. 이메일 또는 SMS 확인이 필요한 가입은 이 방법에서 지원하지 않습니다.
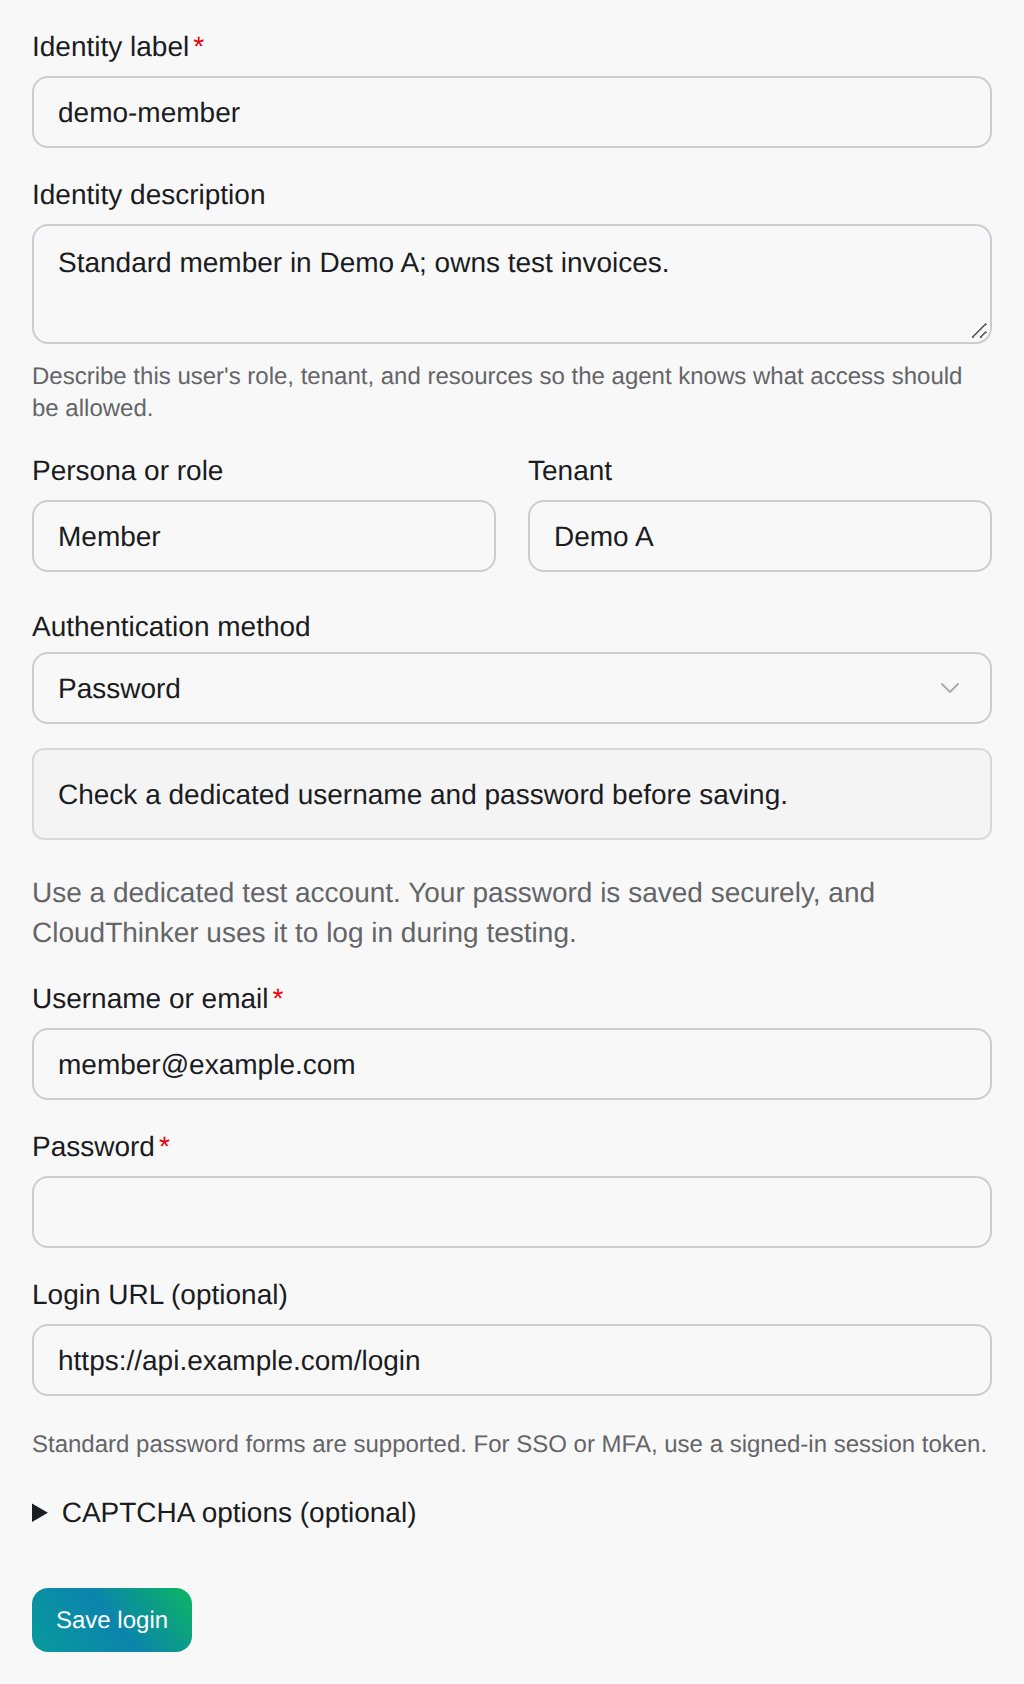
전용 테스트 사용자와 예상 액세스 권한을 설명합니다.
범위와 강도 설정
앱 Settings에서 허용 경로, 제외 경로, 테스트 사용자, 코드, 문서, 일정을 관리합니다.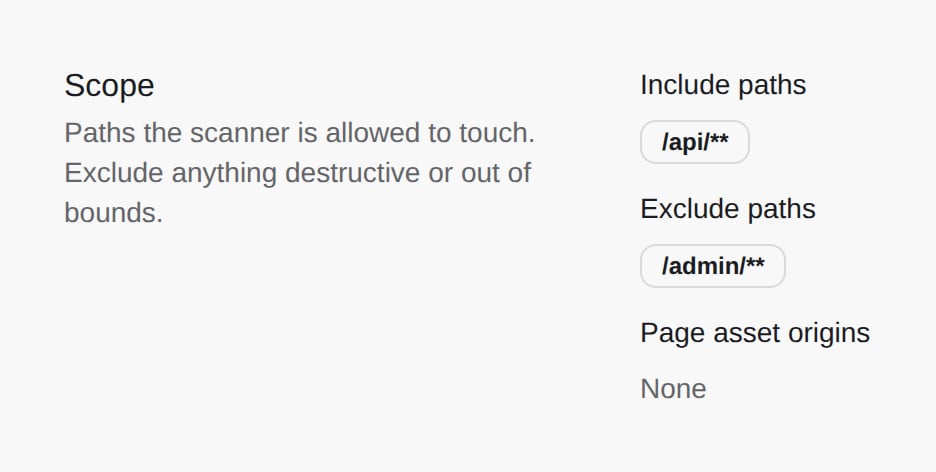
데모 API의 포함 경로와 제외 경로.
실행과 확인
저장된 앱에서 Run pentest를 누릅니다. Run now 또는 Schedule을 선택하고 표시된 시간대와 액세스를 확인합니다. 임시 세션은 즉시 실행과 예약 실행에서 액세스가 다를 수 있습니다. 소스가 있으면 Full은 전체 저장소를, Incremental은 마지막 성공 이후 변경을 우선합니다. 첫 실행은 Full입니다. Timeline에서 진행을 확인합니다. Stop run은 실행을 취소하며 재개할 수 없습니다. 저장된 발견 항목은 유지됩니다. 실패하거나 취소된 실행은 완전한 평가가 아닙니다.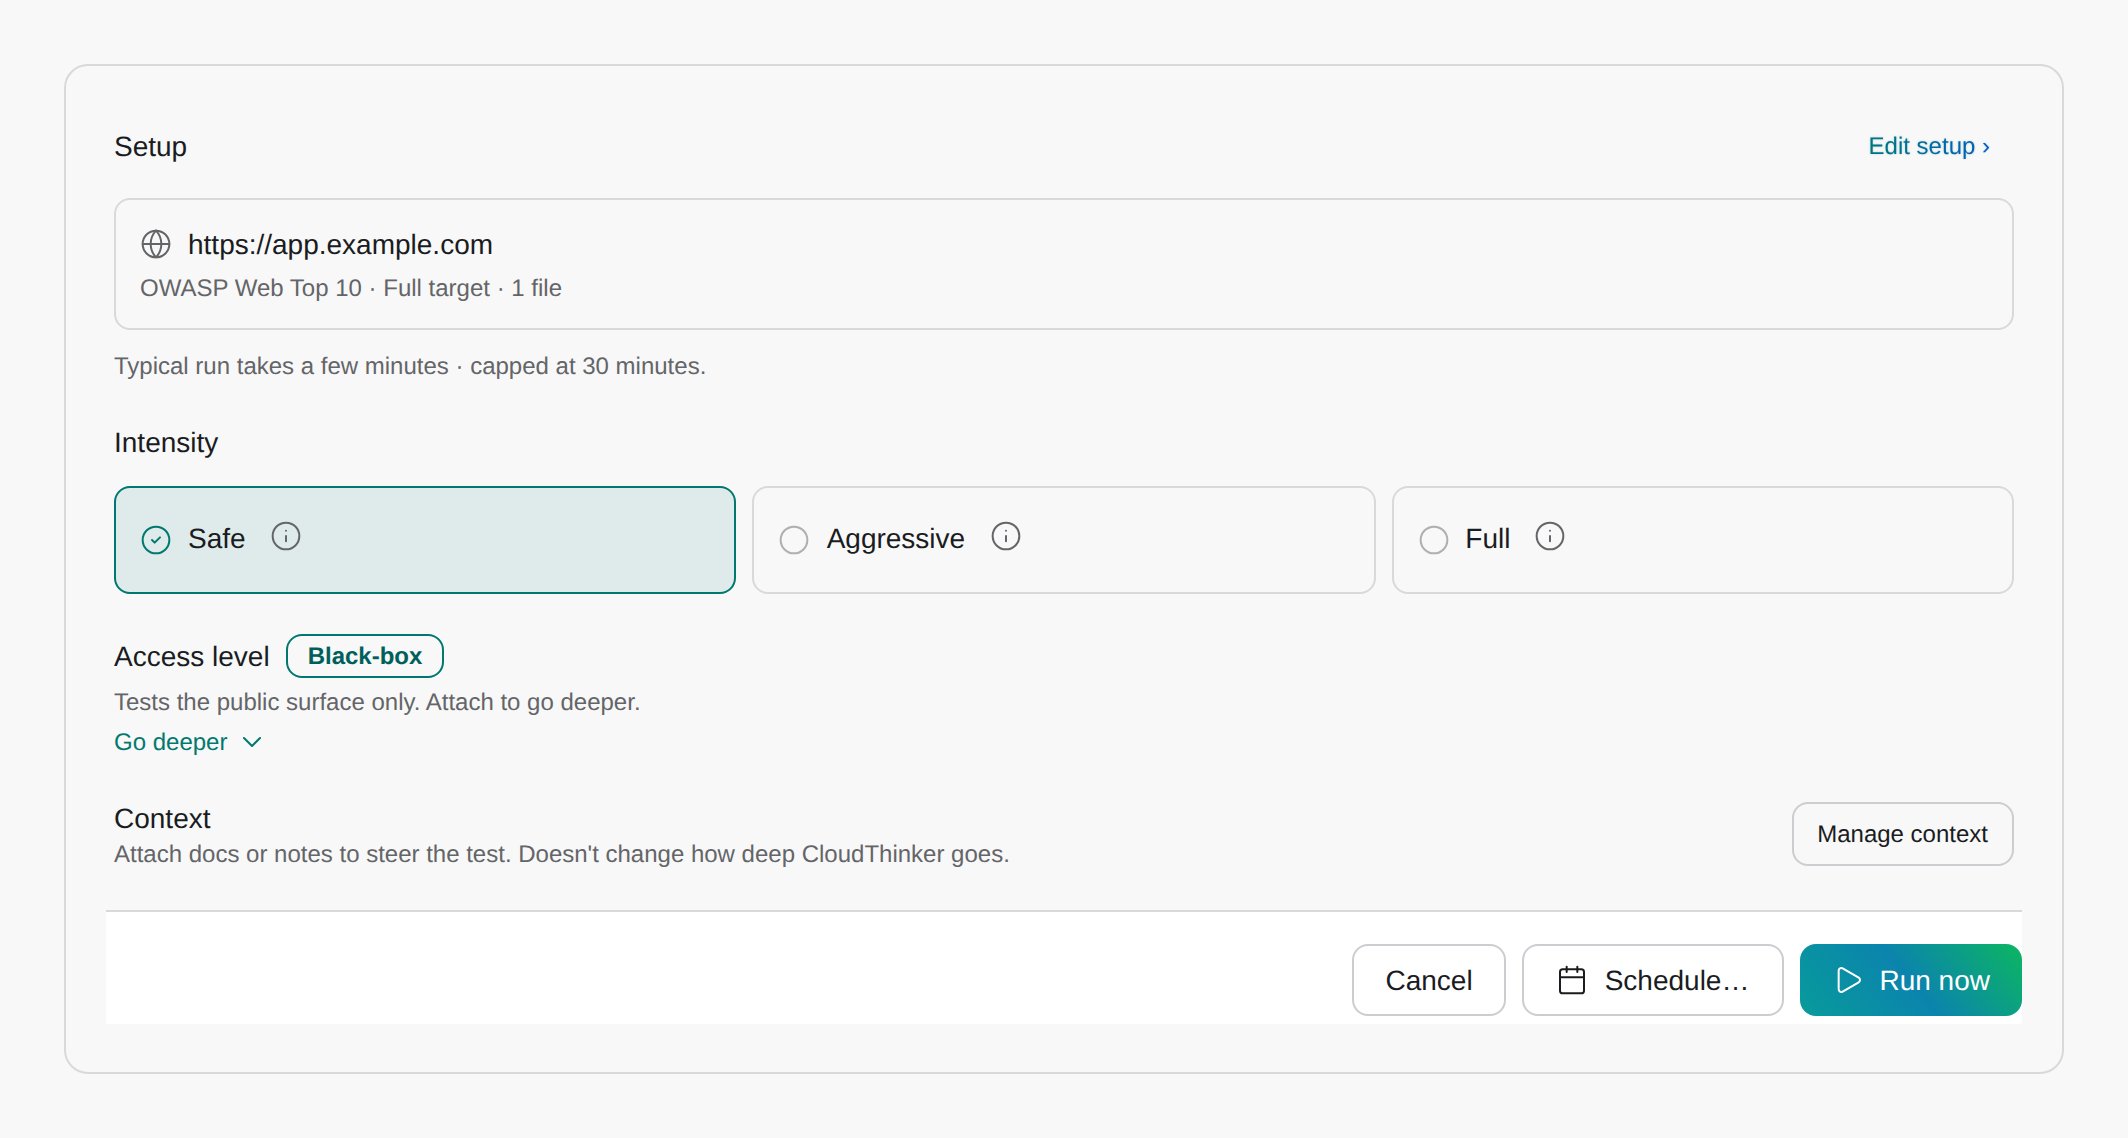
설정과 강도를 검토한 다음 펜테스트를 실행하거나 예약합니다.
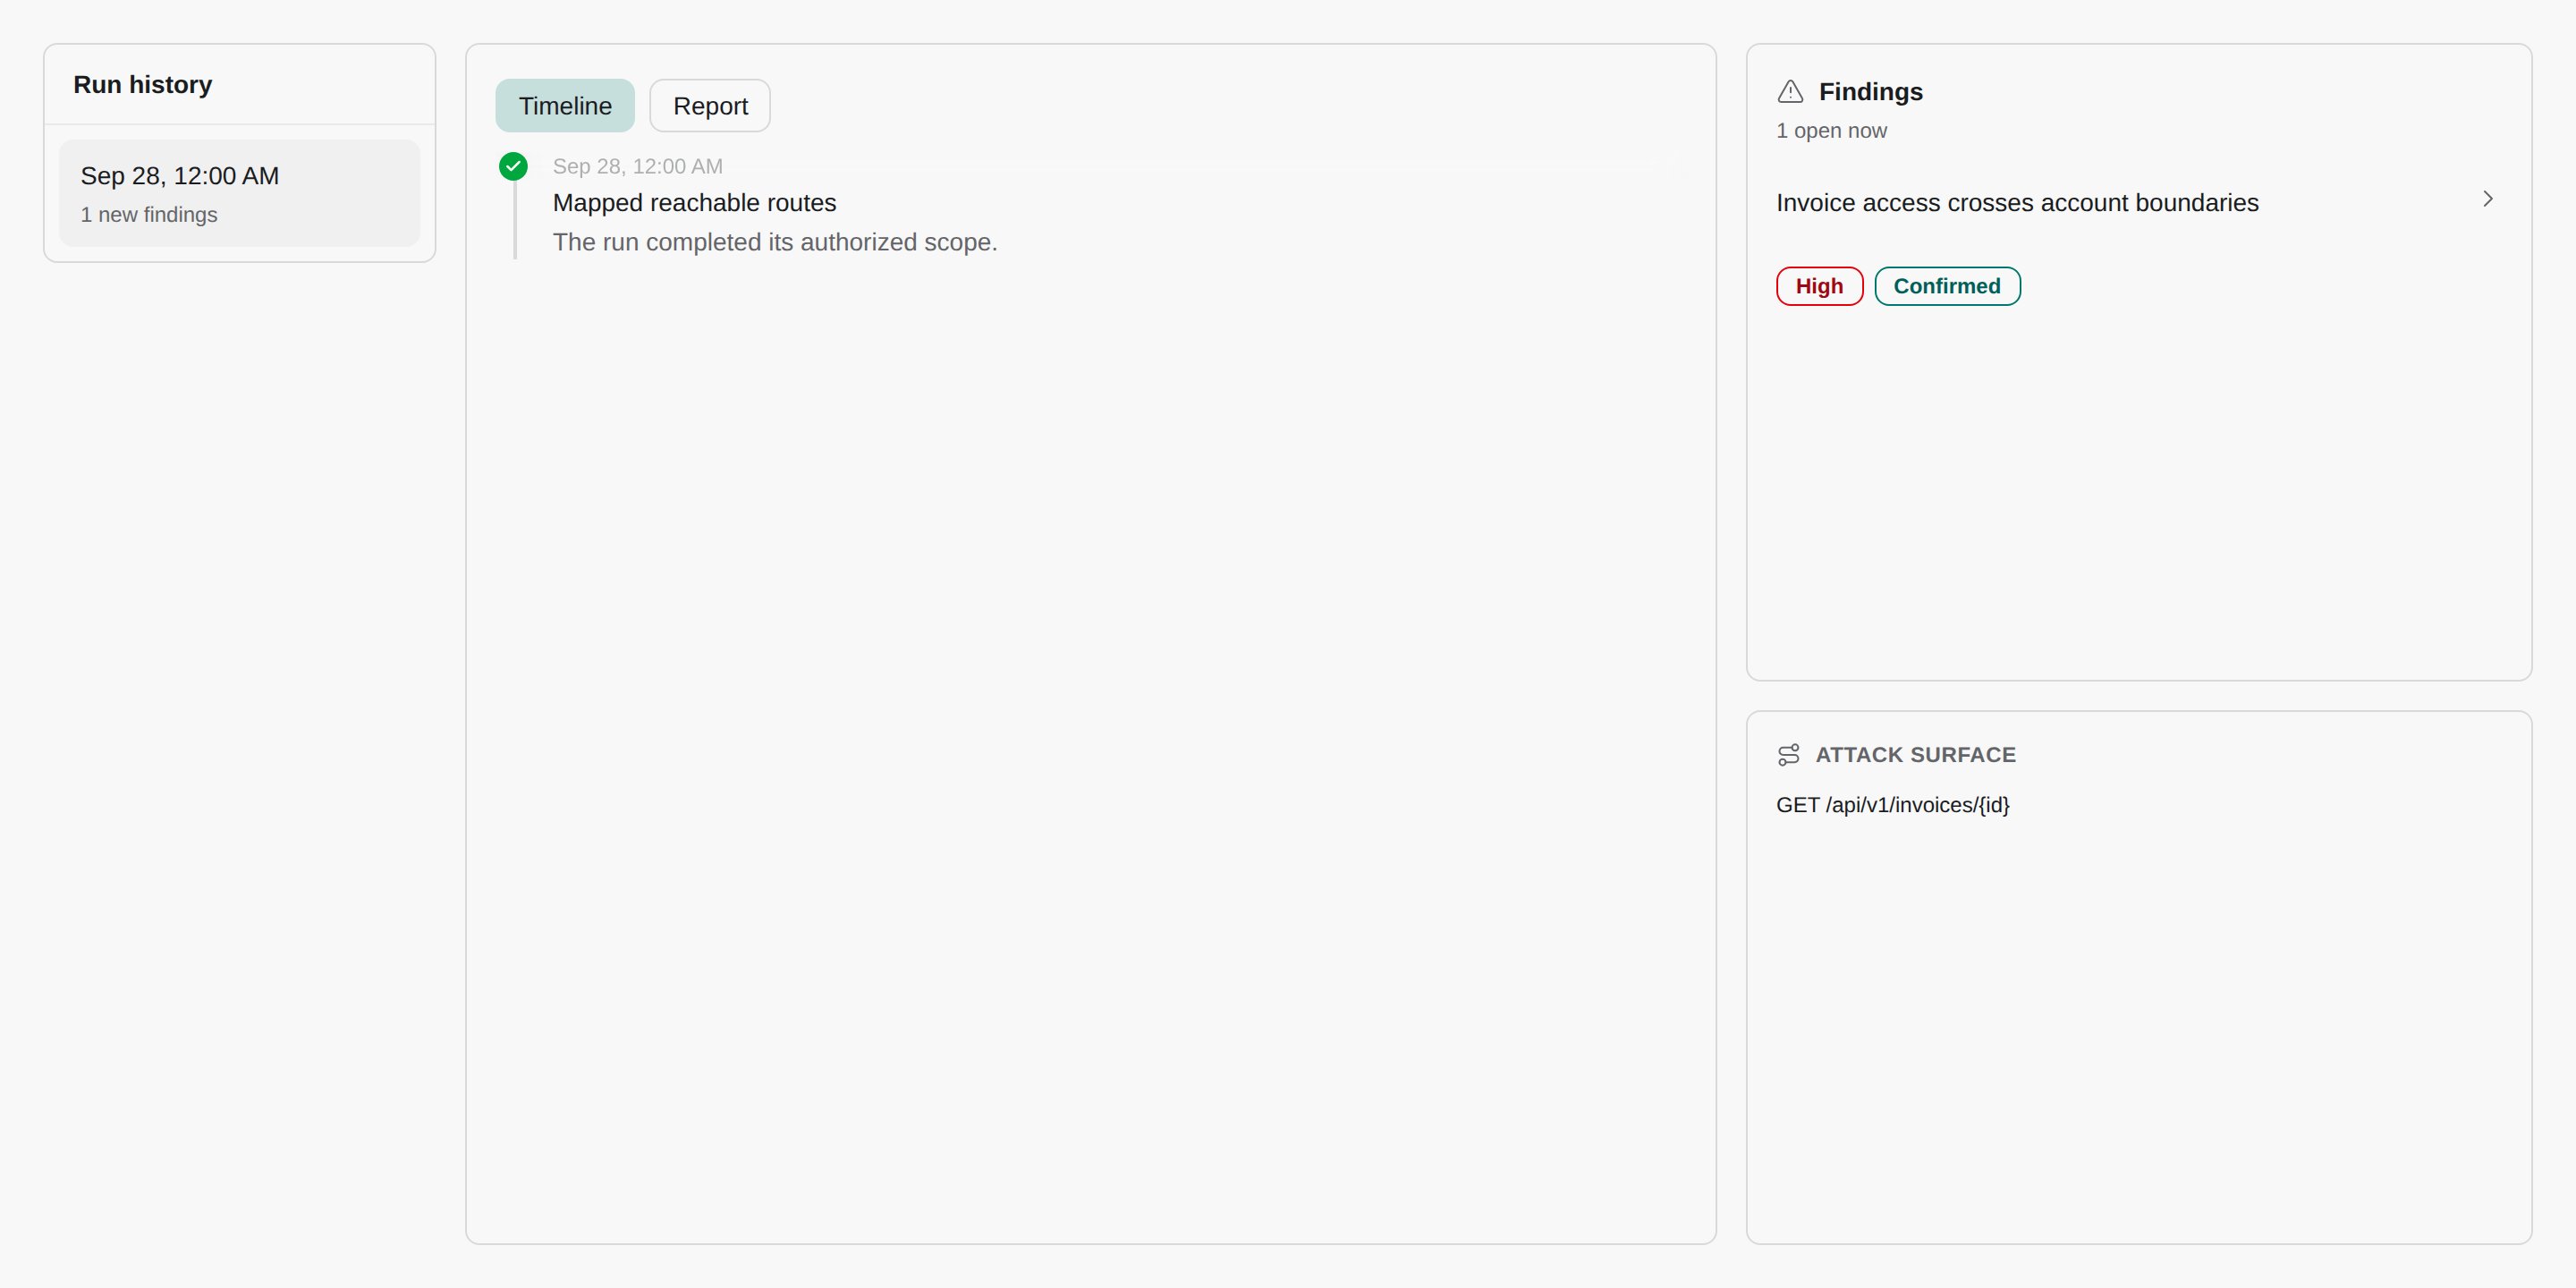
실행 기록, 타임라인, 발견 항목, 공격 표면.
발견 항목 처리
Findings는 Table과 Kanban을 제공합니다. 열은 Needs verification, Confirmed, In progress, Awaiting retest, Verified fixed, Dismissed입니다. 재테스트 표시는 다음 스캔을 위한 표시이며 실행을 시작하지 않습니다. 단서를 직접 확인하거나 수정 완료로 표시할 수 있지만 재테스트 증거와는 다릅니다. 무시하려면 이유가 필요합니다. 스캔으로 수정이 확인된 항목은 스캔만 다시 열 수 있습니다. Create PR with agent 또는 이슈 트래커로 수정을 전달합니다. 티켓 생성이나 수정 병합은 판정을 바꾸지 않습니다.보고서
Reports에서 선택한 Confirmed 항목의 보고서나 실행 문서를 받습니다. Findings에는 개별 PDF 다운로드가 남습니다.다음 단계
Cyber 보고서 만들기
증거와 평가 문서를 공유합니다