

Điều kiện cần
- Quyền kiểm thử ứng dụng và thêm bản ghi DNS cho tên miền.
- Quyền tạo và chạy Cyber trong workspace.
- Tài khoản thử nghiệm và kết nối Git nếu cần kiểm thử sau đăng nhập hoặc đọc mã nguồn.
Thiết lập ứng dụng
1
Chọn mục tiêu
Mở Cyber và tạo ứng dụng. Ở Target, nhập App name, Application URL và chọn một khung OWASP Web hoặc OWASP API.Nhấn Continue để lưu. Nếu cần xác minh, nhấn Create DNS proof, thêm tên bản ghi và giá trị TXT được hiển thị vào DNS, rồi nhấn Check again.Kết quả: Target ownership hiển thị Verified. Bằng chứng cho cùng host có thể được dùng lại.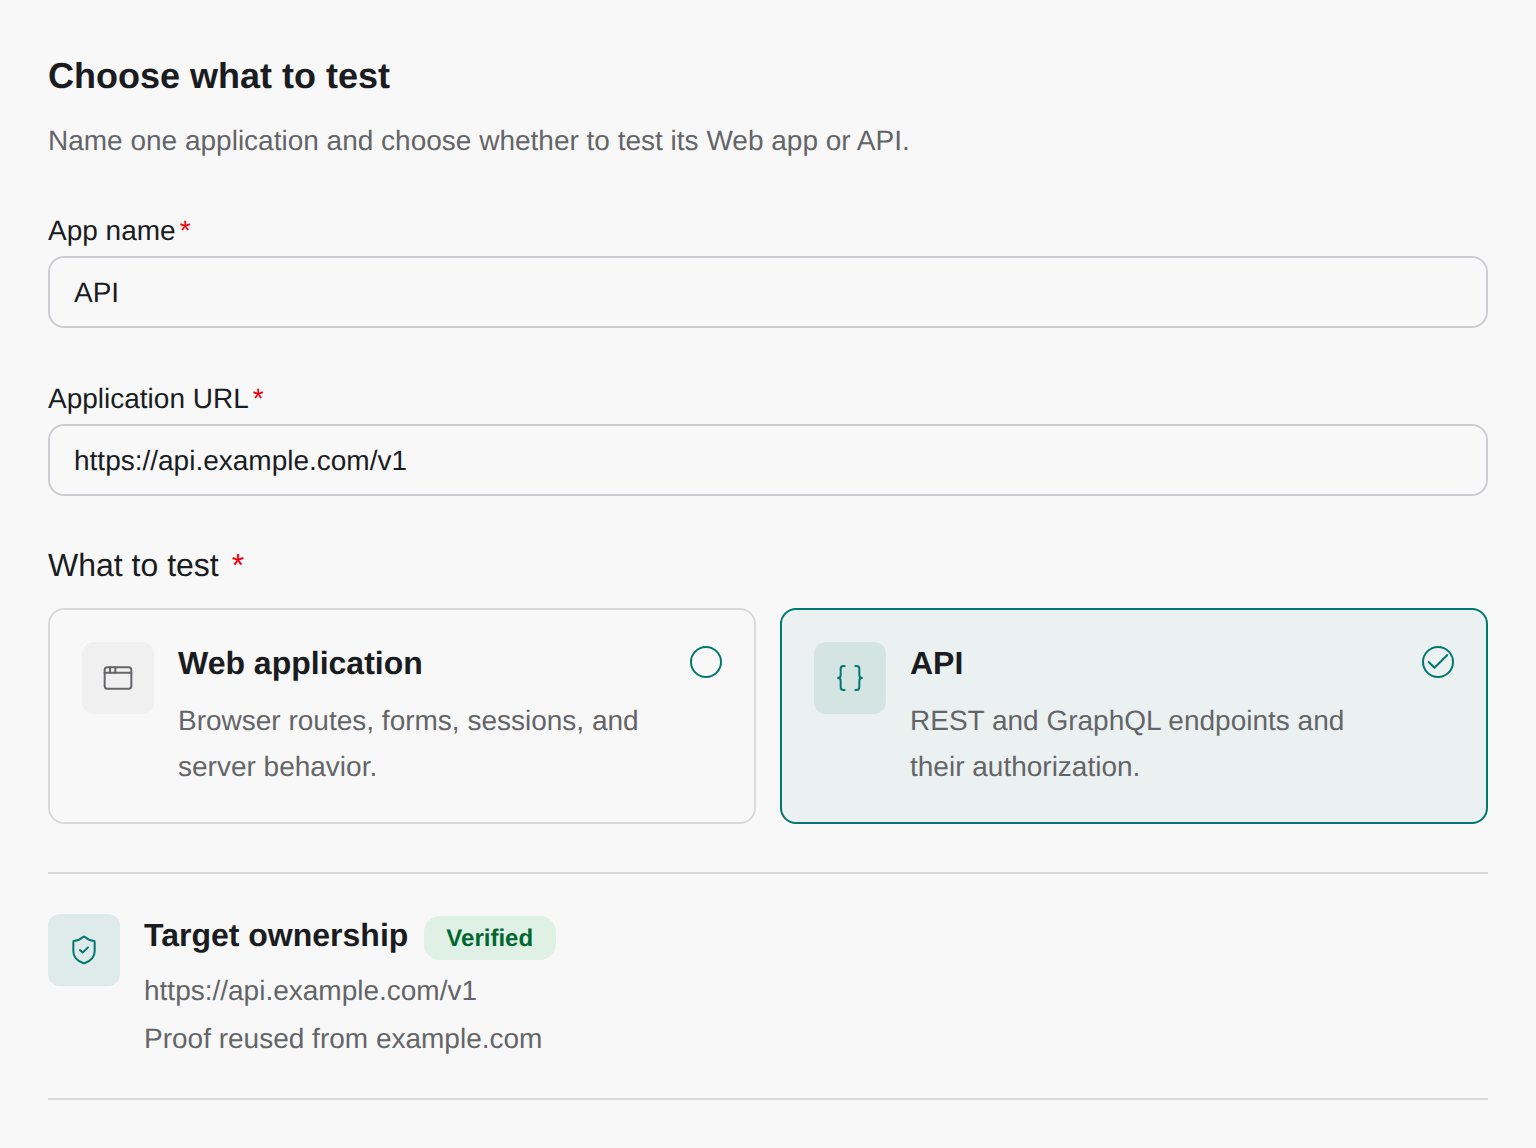
Tên ứng dụng, URL mục tiêu và phạm vi Web hoặc API.
2
Thêm quyền truy cập
Ở Access, thêm người dùng thử nghiệm, kho mã và tài liệu API nếu có. Mô tả vai trò, tenant và quyền dự kiến của từng người dùng.Có thể bỏ qua dữ liệu tùy chọn; các kiểm tra thiếu dữ liệu vẫn được ghi là giới hạn, không được coi là an toàn.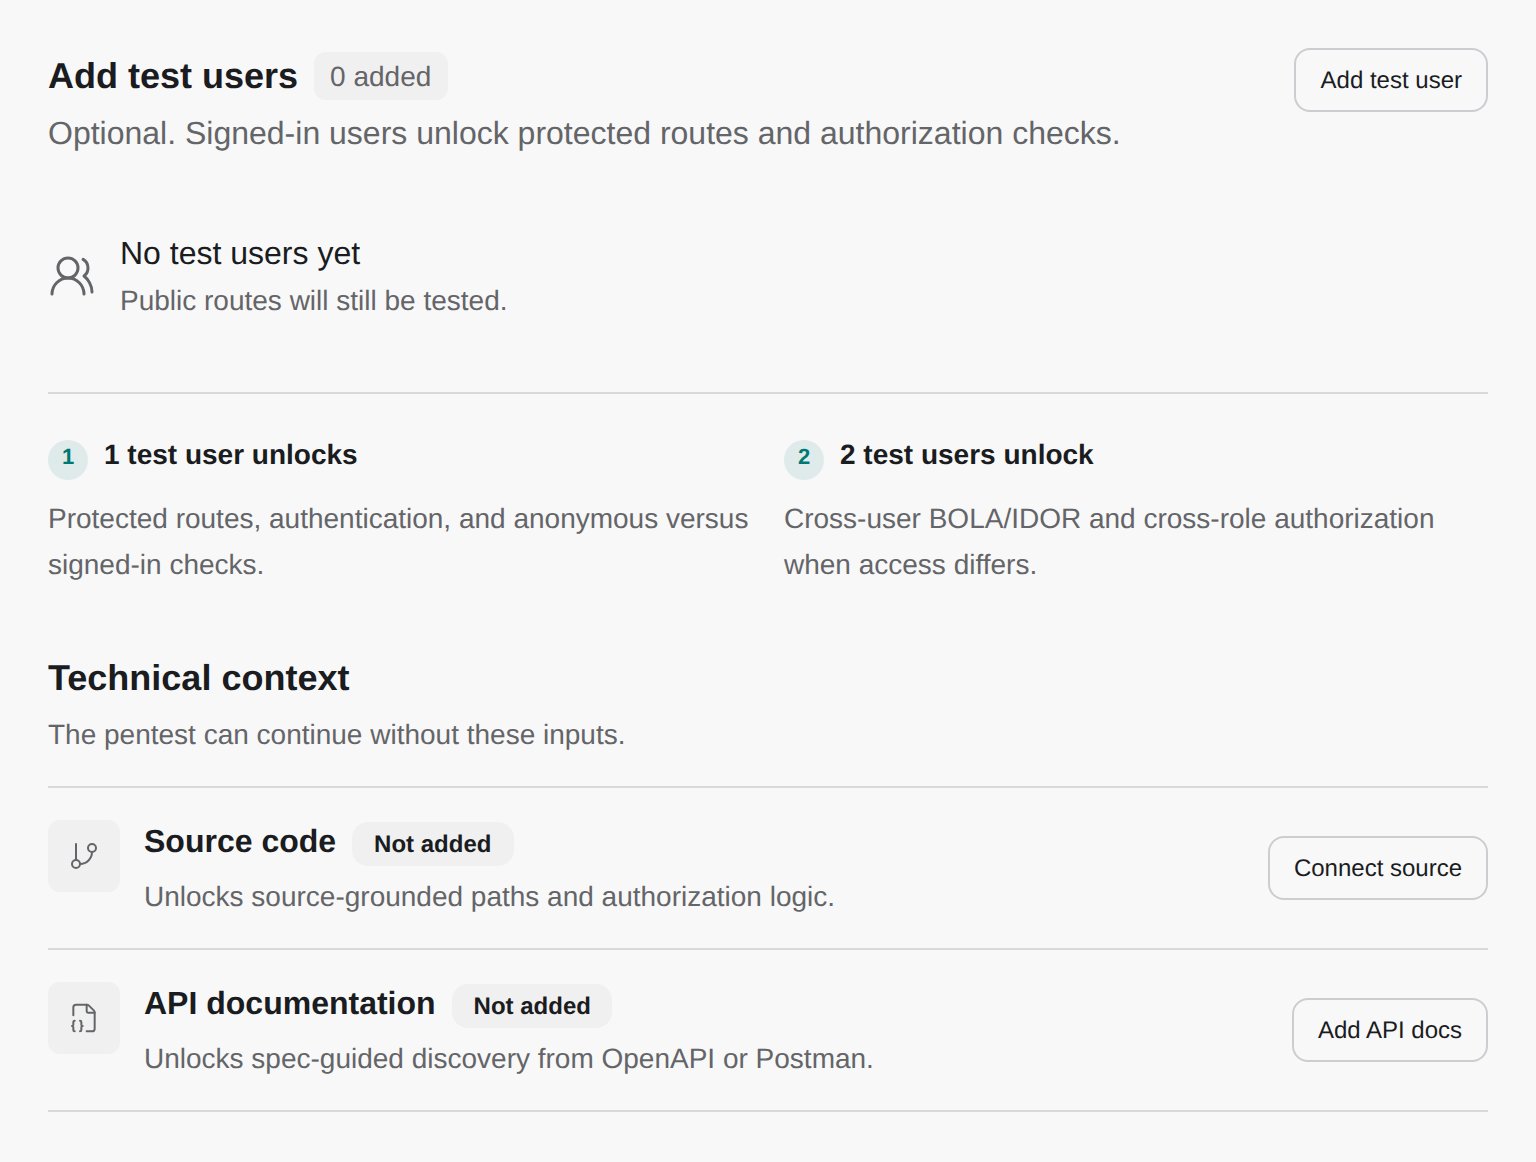
Tài khoản thử nghiệm, mã nguồn và tài liệu API là tùy chọn.
3
Kiểm tra và bắt đầu
Ở Start, kiểm tra mục tiêu, mức truy cập, phạm vi kiểm tra và cường độ. Nhấn Start pentest, hoặc Run later để hoàn tất thiết lập mà không chạy.Sau khi thiết lập hoàn tất, mục tiêu và khung OWASP không thể sửa. Tạo ứng dụng khác nếu cần đổi chúng.
Xác minh tên miền
Dùng đúng tên và giá trị TXT được hiển thị. Nếu nhà cung cấp DNS tự thêm tên zone, bỏ hậu tố đó khi nhập tên bản ghi. Xem hướng dẫn DNS của Cloudflare nếu dùng Cloudflare. Quản lý tên miền đã xác minh tại Cyber → Settings. Xác minh tên miền không mở rộng phạm vi kiểm thử đã lưu.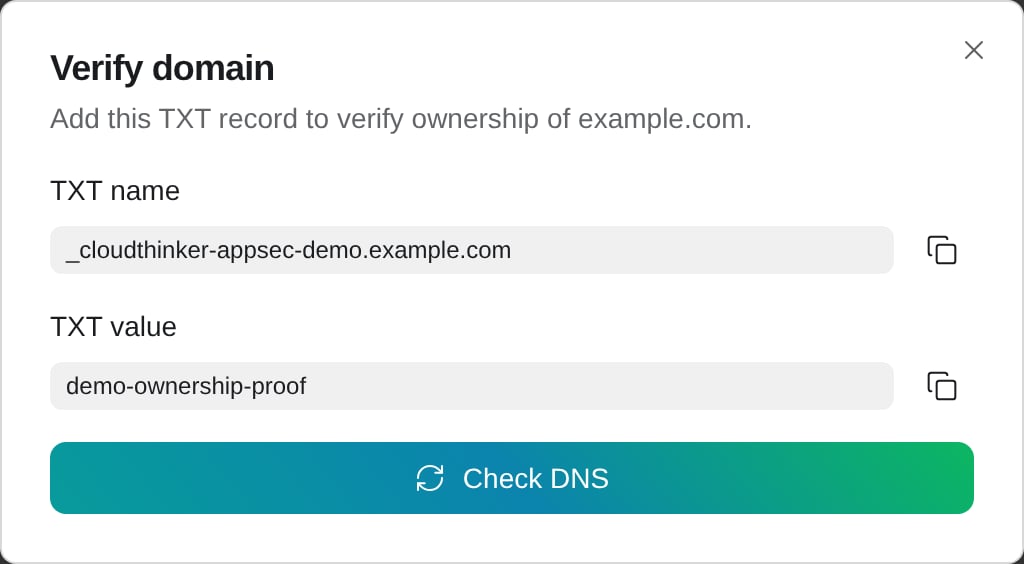
Sao chép tên và giá trị TXT được hiển thị, rồi kiểm tra DNS.
Chọn cách đăng nhập
Nếu đăng nhập bằng mật khẩu yêu cầu CAPTCHA, hãy cấu hình tùy chọn CAPTCHA trước khi chạy.
Lưu mật khẩu hoặc token dài hạn không chứng minh quyền truy cập có đăng nhập. Đọc kết quả đăng nhập trong lần chạy trước khi coi các trang được bảo vệ là đã kiểm thử. Thay token đã hết hạn hoặc bị thu hồi trước lần chạy tiếp theo.
Với tài khoản được tạo tự động, dùng
<generated_username> và <generated_password> trong hướng dẫn. Nêu vai trò, cách nhận biết thành công và cách dọn tài khoản nếu cần. Phương thức này không hỗ trợ đăng ký cần xác minh email hoặc SMS.
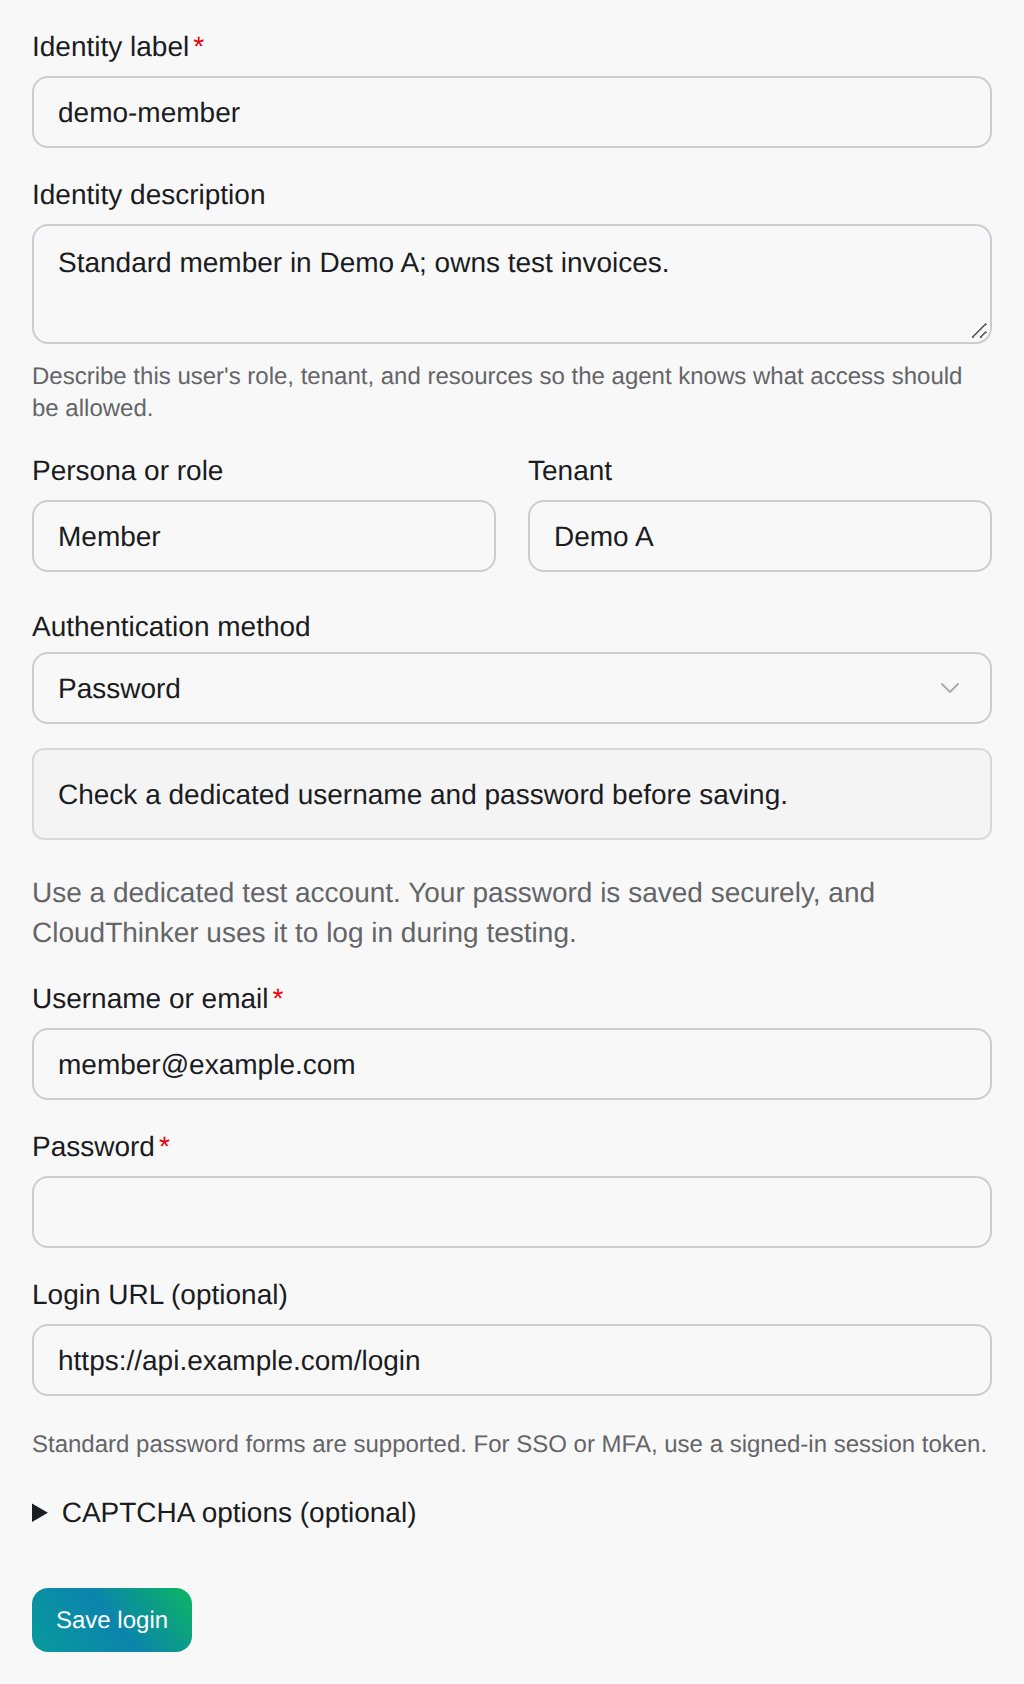
Mô tả tài khoản thử nghiệm riêng và quyền truy cập mong đợi.
Phạm vi và cường độ
Mở Settings của ứng dụng để quản lý đường dẫn được phép, đường dẫn loại trừ, người dùng thử nghiệm, kho mã, ngữ cảnh và lịch chạy.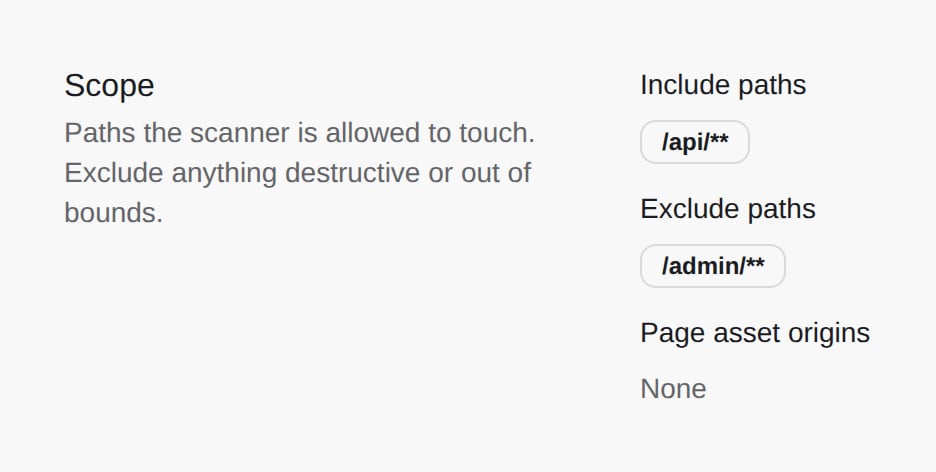
Đường dẫn được phép và bị loại trừ của API minh họa.
Chạy và theo dõi
Nhấn Run pentest trên ứng dụng đã lưu. Chọn Run now hoặc Schedule, rồi kiểm tra múi giờ và quyền truy cập hiển thị. Phiên đăng nhập tạm thời có thể cho mức truy cập khác giữa chạy ngay và chạy theo lịch. Khi đính kèm mã nguồn, Full kiểm tra toàn bộ kho mã; Incremental ưu tiên thay đổi từ lần chạy thành công trước. Lần đầu dùng Full. Timeline hiển thị tiến trình. Stop run hủy lần chạy, không thể tiếp tục; phát hiện đã lưu vẫn còn. Lần chạy lỗi hoặc bị hủy không phải đánh giá hoàn chỉnh.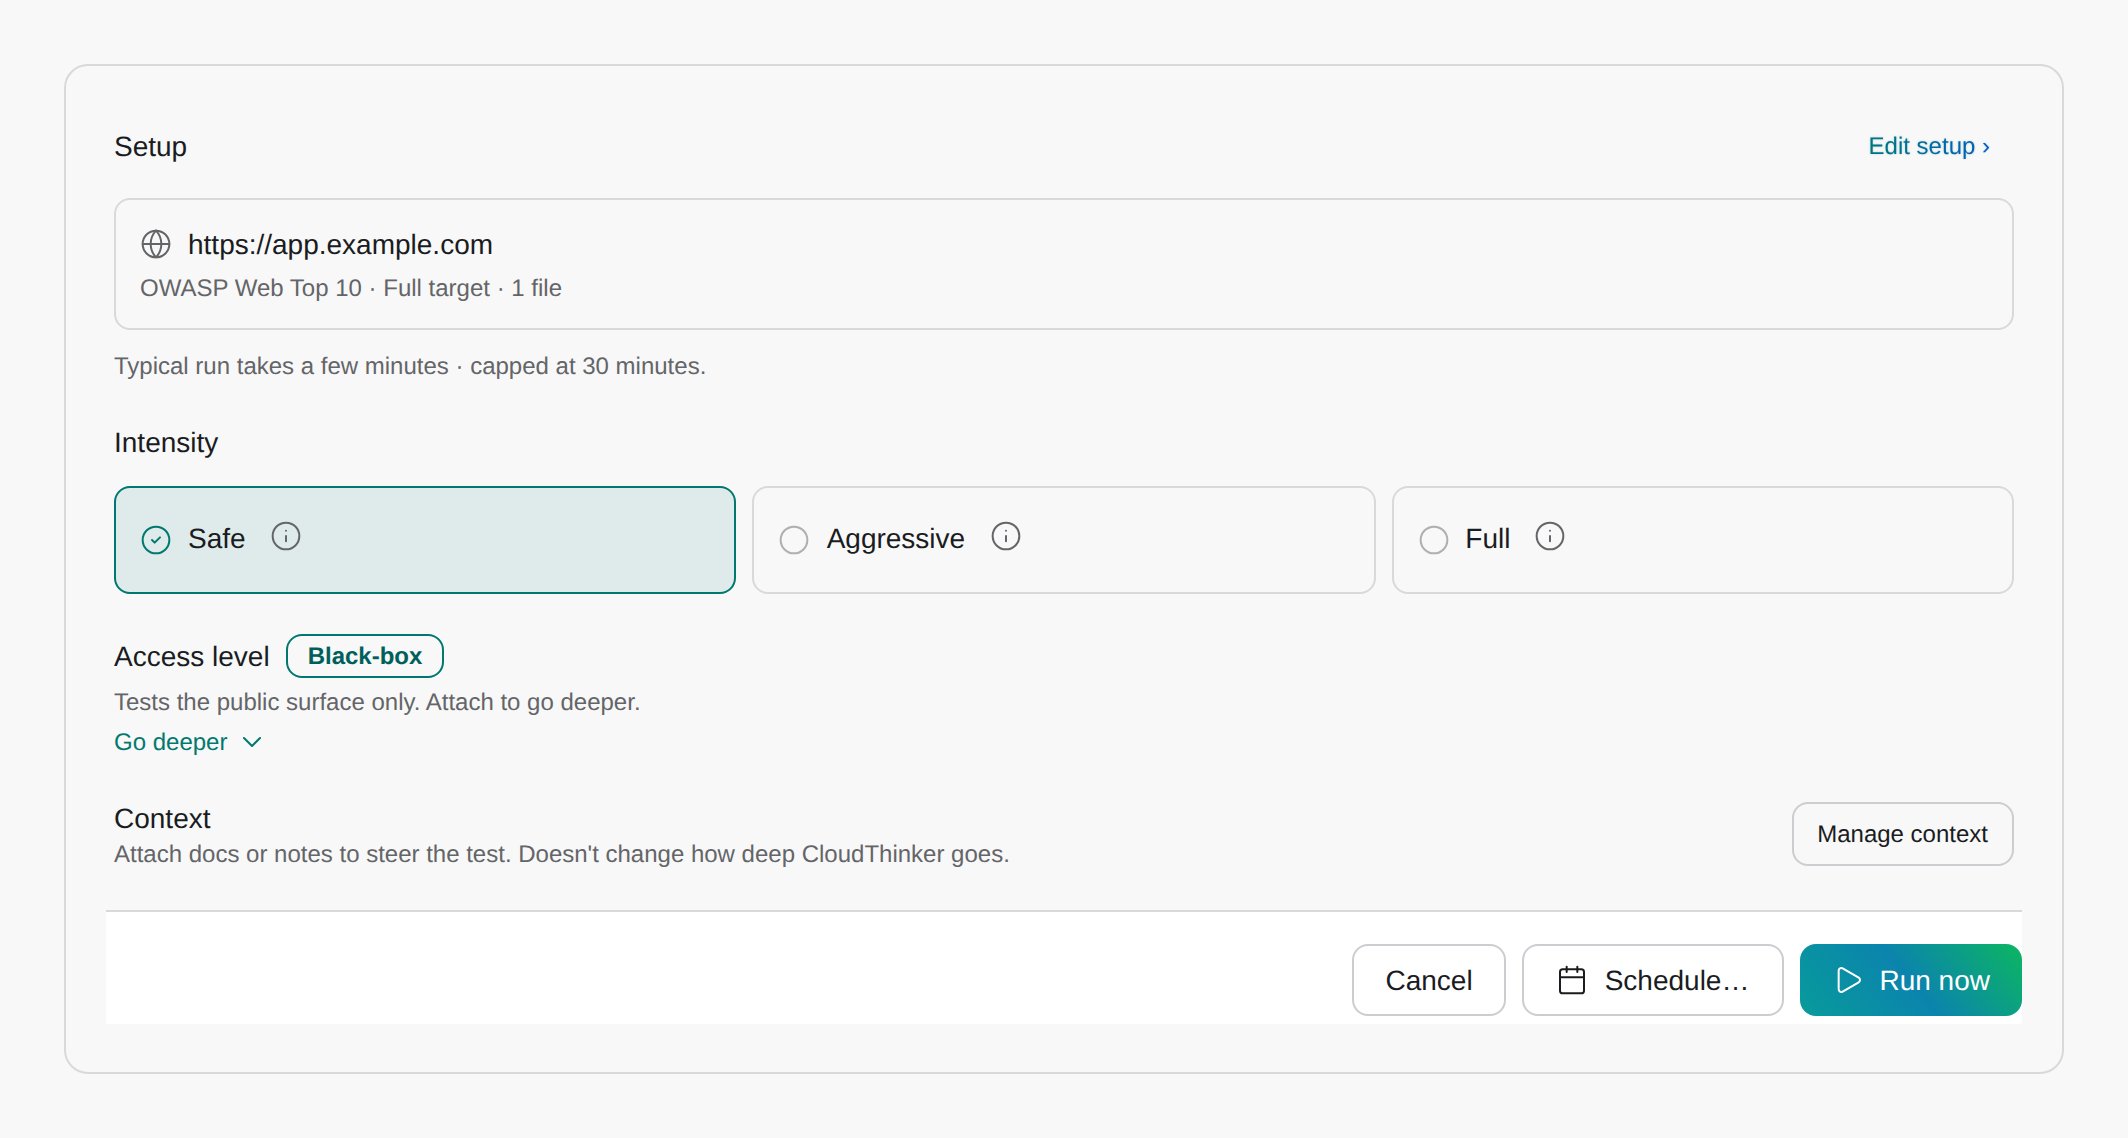
Kiểm tra thiết lập và cường độ trước khi chạy hoặc đặt lịch pentest.
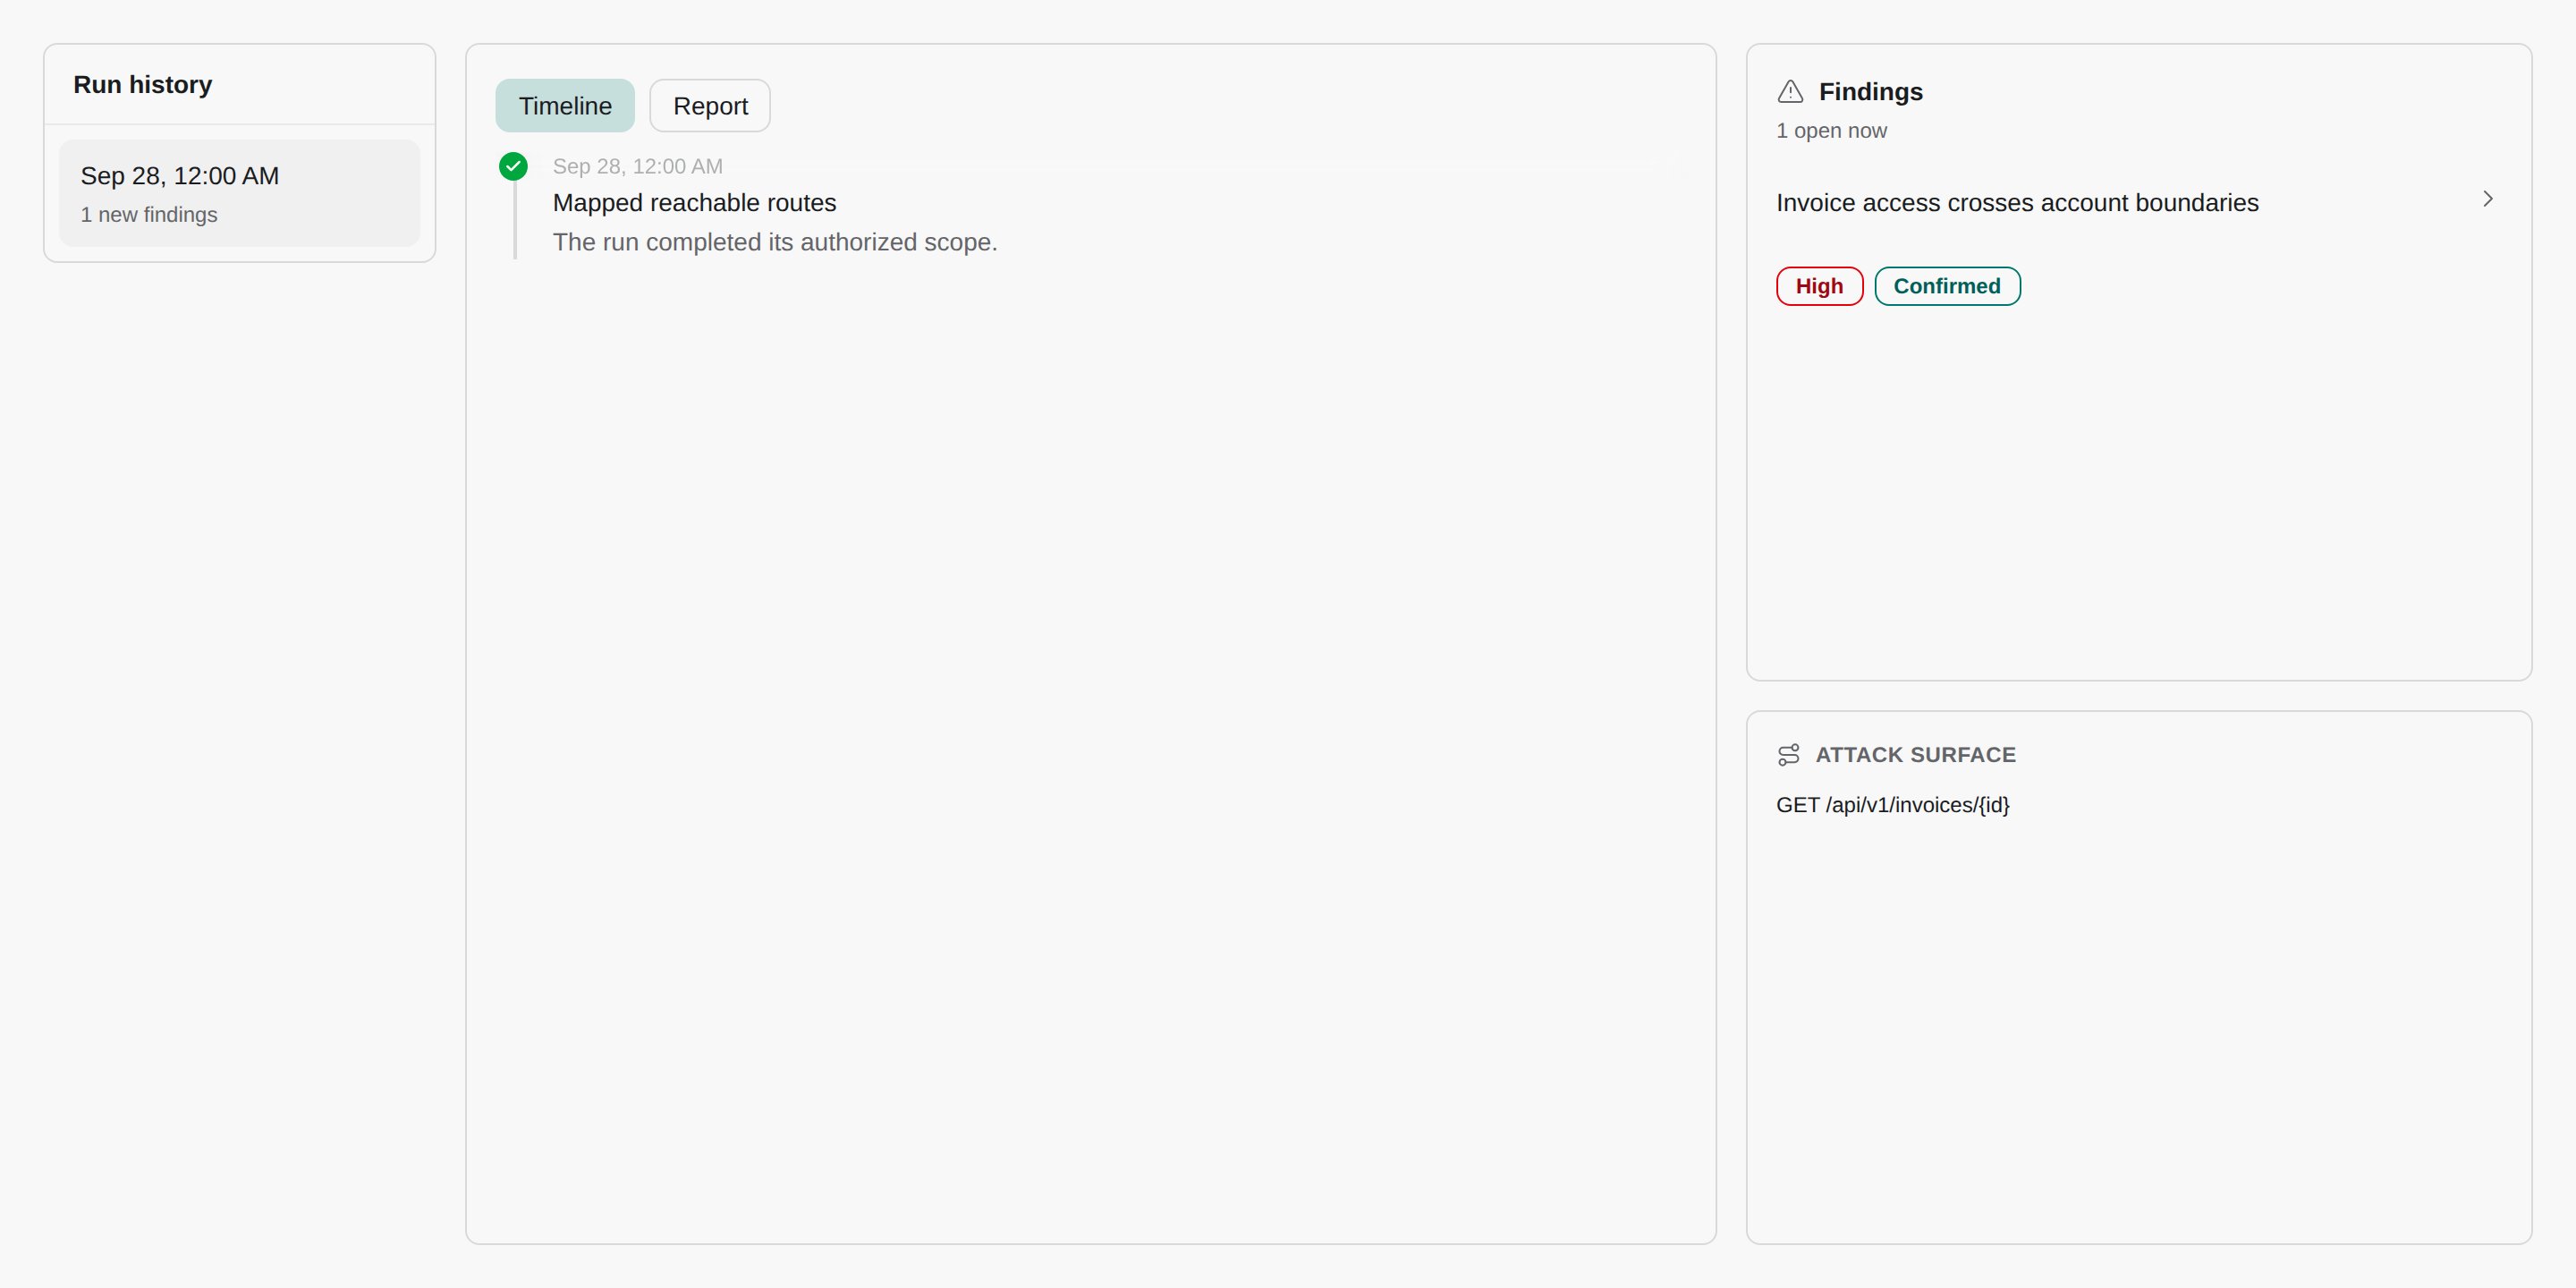
Lịch sử, tiến trình, phát hiện và bề mặt tấn công của lần chạy.
Xử lý phát hiện
Findings có Table và Kanban. Các cột gồm Needs verification, Confirmed, In progress, Awaiting retest, Verified fixed và Dismissed. Yêu cầu retest đánh dấu việc cho lần quét tiếp theo, không tự khởi chạy. Bạn có thể xác nhận thủ công một đầu mối hoặc đánh dấu đã sửa; quyết định đó khác với bằng chứng kiểm thử lại. Dismiss cần lý do. Chỉ lần quét mới có thể mở lại phát hiện đã được lần quét trước chứng minh là sửa xong. Dùng Create PR with agent hoặc tracker để chuyển việc sửa. Tạo ticket hoặc merge bản sửa không tự thay đổi kết luận.Báo cáo
Mở Reports để xuất các phát hiện Confirmed đã chọn hoặc tải tài liệu của lần chạy. Danh sách Findings chỉ giữ tải PDF từng phát hiện.Bước tiếp theo
Tạo báo cáo Cyber
Chia sẻ bằng chứng và tài liệu đánh giá