

Cách hoạt động
Cyber kiểm thử hai bề mặt. Pentest tấn công ứng dụng đang chạy; Code Audit đọc mã nguồn đằng sau ứng dụng. Lượt chạy pentest diễn ra như sau:
Code Audit bỏ qua bước 1 đến 3: bạn chọn một repository đã kết nối và một nhánh, rồi audit quét mã, điều tra những gì tìm thấy và xác minh từng ứng viên trên commit đã cố định. Sau đó audit theo dõi nhánh đó, kiểm tra lại theo lịch hoặc ở mỗi lần push, và theo dõi dependency của nhánh để phát hiện cảnh báo thư viện mới.
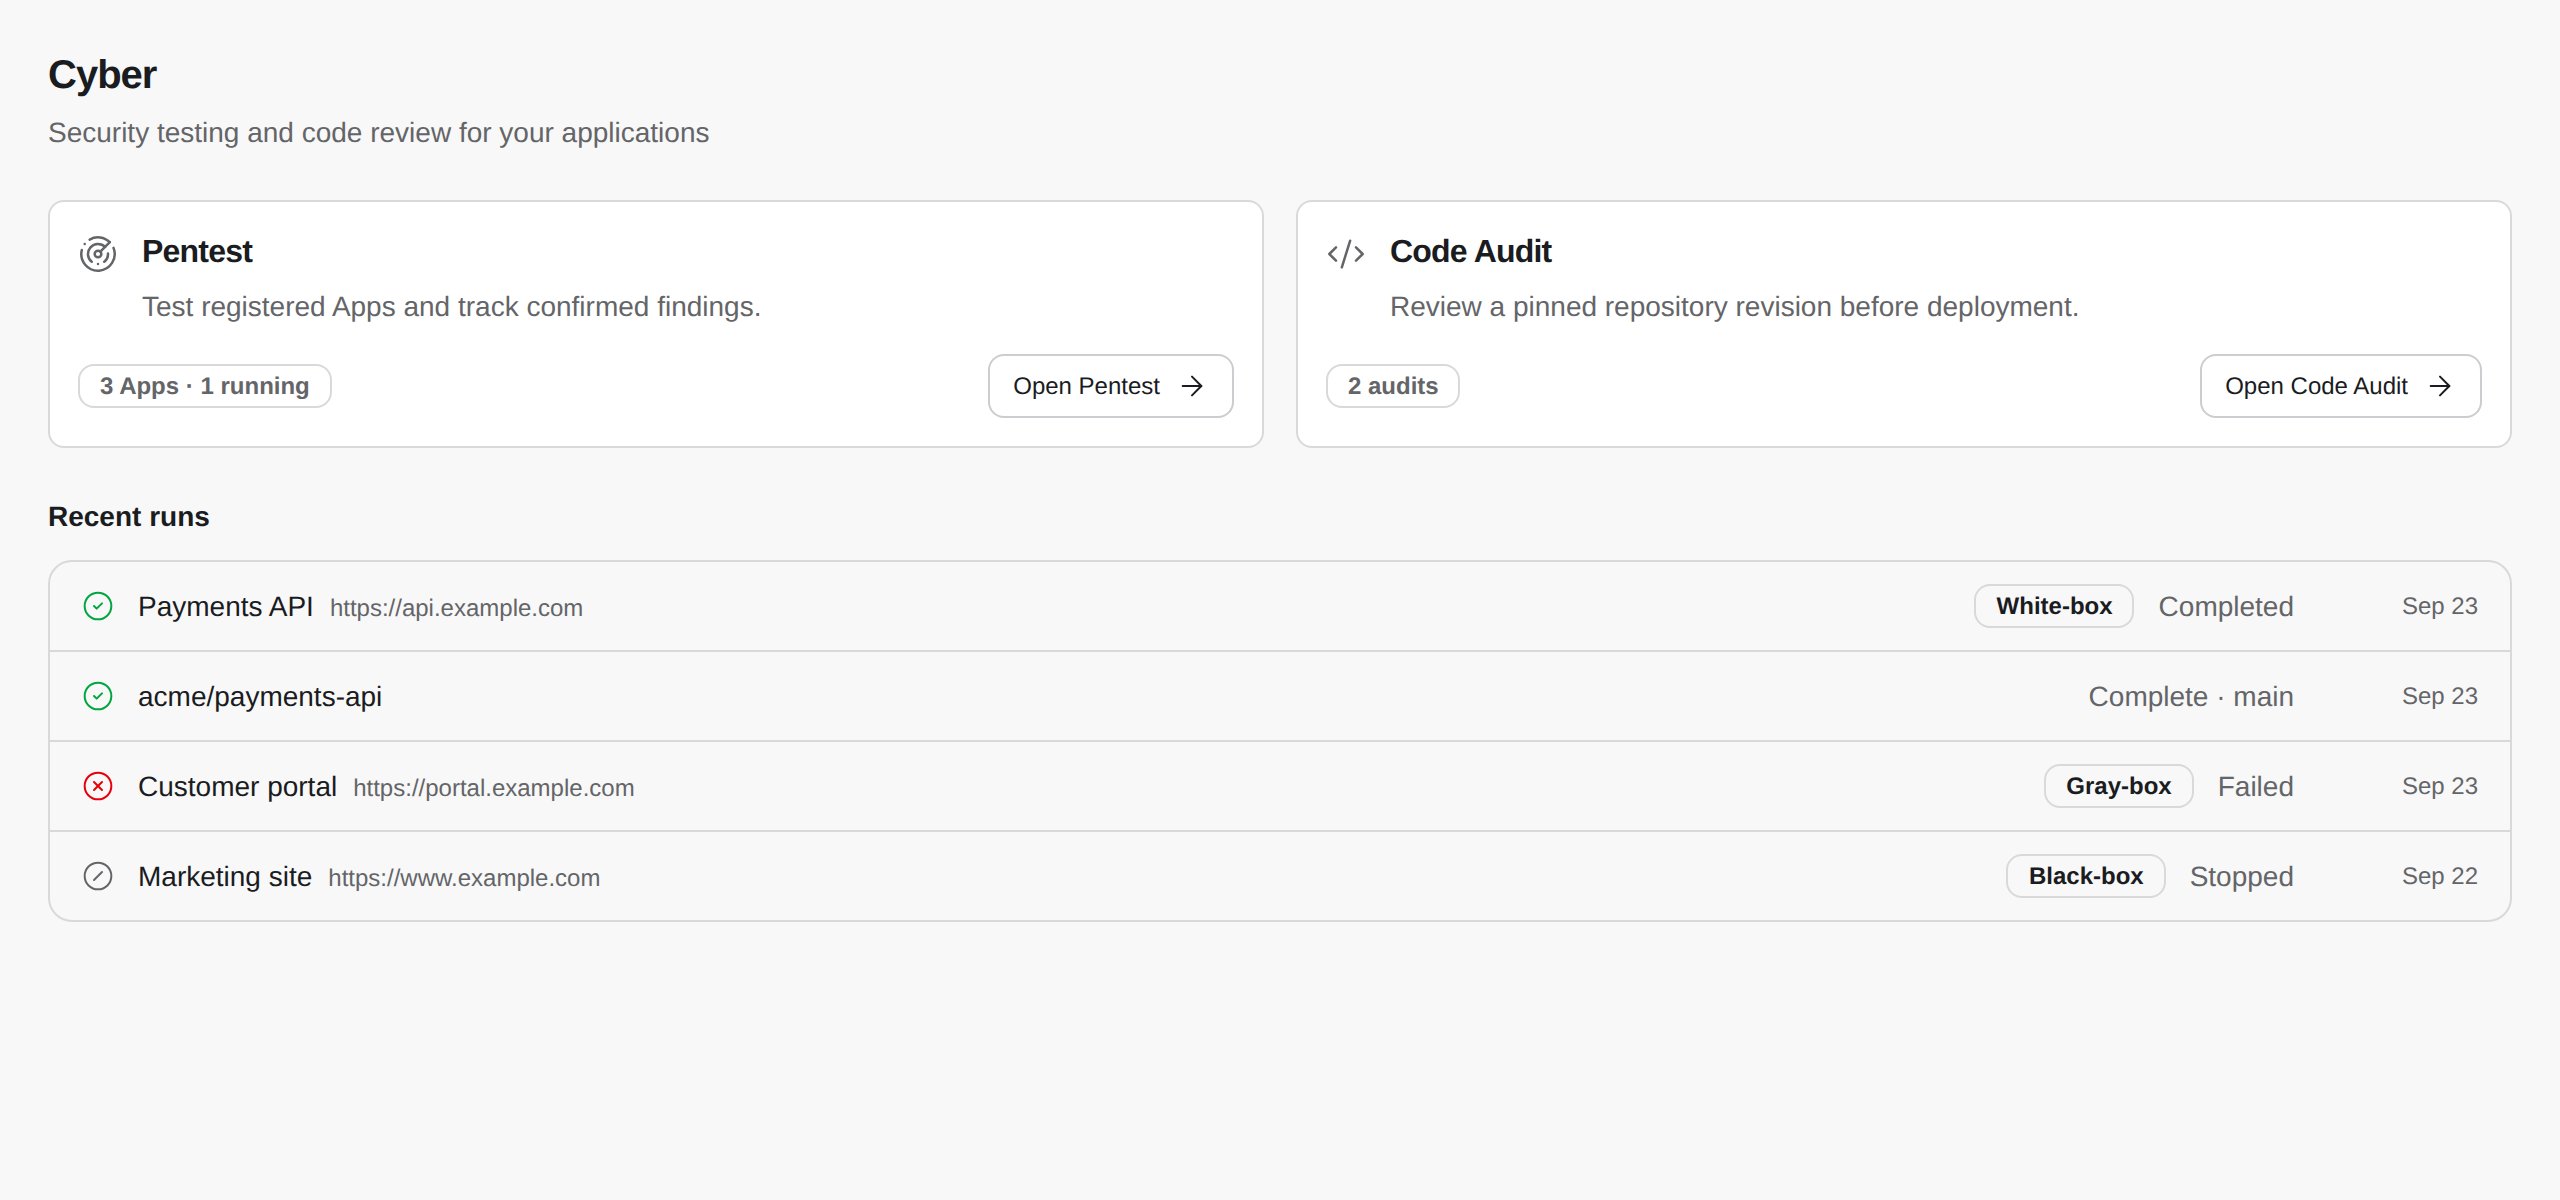
Nhấn Cyber trong thanh bên để mở trang tổng quan: các ứng dụng, kết quả mới nhất và hoạt động gần đây. Thanh bên liệt kê các Apps pentest và, bên dưới, các Repositories mà Code Audit theo dõi.
Mô hình an toàn
Cyber gửi lưu lượng tấn công thực, nên mọi lượt chạy đều nằm trong giới hạn của các cài đặt bạn kiểm soát: mục tiêu, các đường dẫn được phép chạm vào, người dùng thử nghiệm dùng để đăng nhập và mức độ tấn công.Trước lượt chạy đầu tiên
Thống nhất những điểm sau với nhóm nền tảng trước khi khởi chạy, để lượt chạy không bị chặn hoặc kích hoạt cảnh báo trực.Những gì bạn có thể làm
Khái niệm chính
Bắt đầu
Bắt đầu nhanh với Cyber
Chạy pentest đầu tiên trên một ứng dụng staging
Chạy pentest
Thiết lập người dùng thử nghiệm, phạm vi, cường độ và lịch
Phân loại phát hiện
Đọc bằng chứng, sửa và kiểm tra lại
Chạy Code Audit
Kiểm tra một nhánh repository và theo dõi nó qua các commit