

前提条件
- アプリをテストする権限と、ドメインの DNS レコードを追加する権限。
- ワークスペースで Cyber の作成と実行を行う権限。
- 必要に応じて、テスト用アカウントと接続済み Git プロバイダー。
アプリを設定する
1
対象を選ぶ
Cyber でアプリを作成します。Target で App name と Application URL を入力し、OWASP Web または OWASP API を 1 つ選びます。Continue で保存します。所有権の確認が必要な場合は Create DNS proof を押し、表示された名前と値の TXT レコードを追加して Check again を押します。完了状態: Target ownership が Verified になります。同じホストの確認済み証明は再利用できます。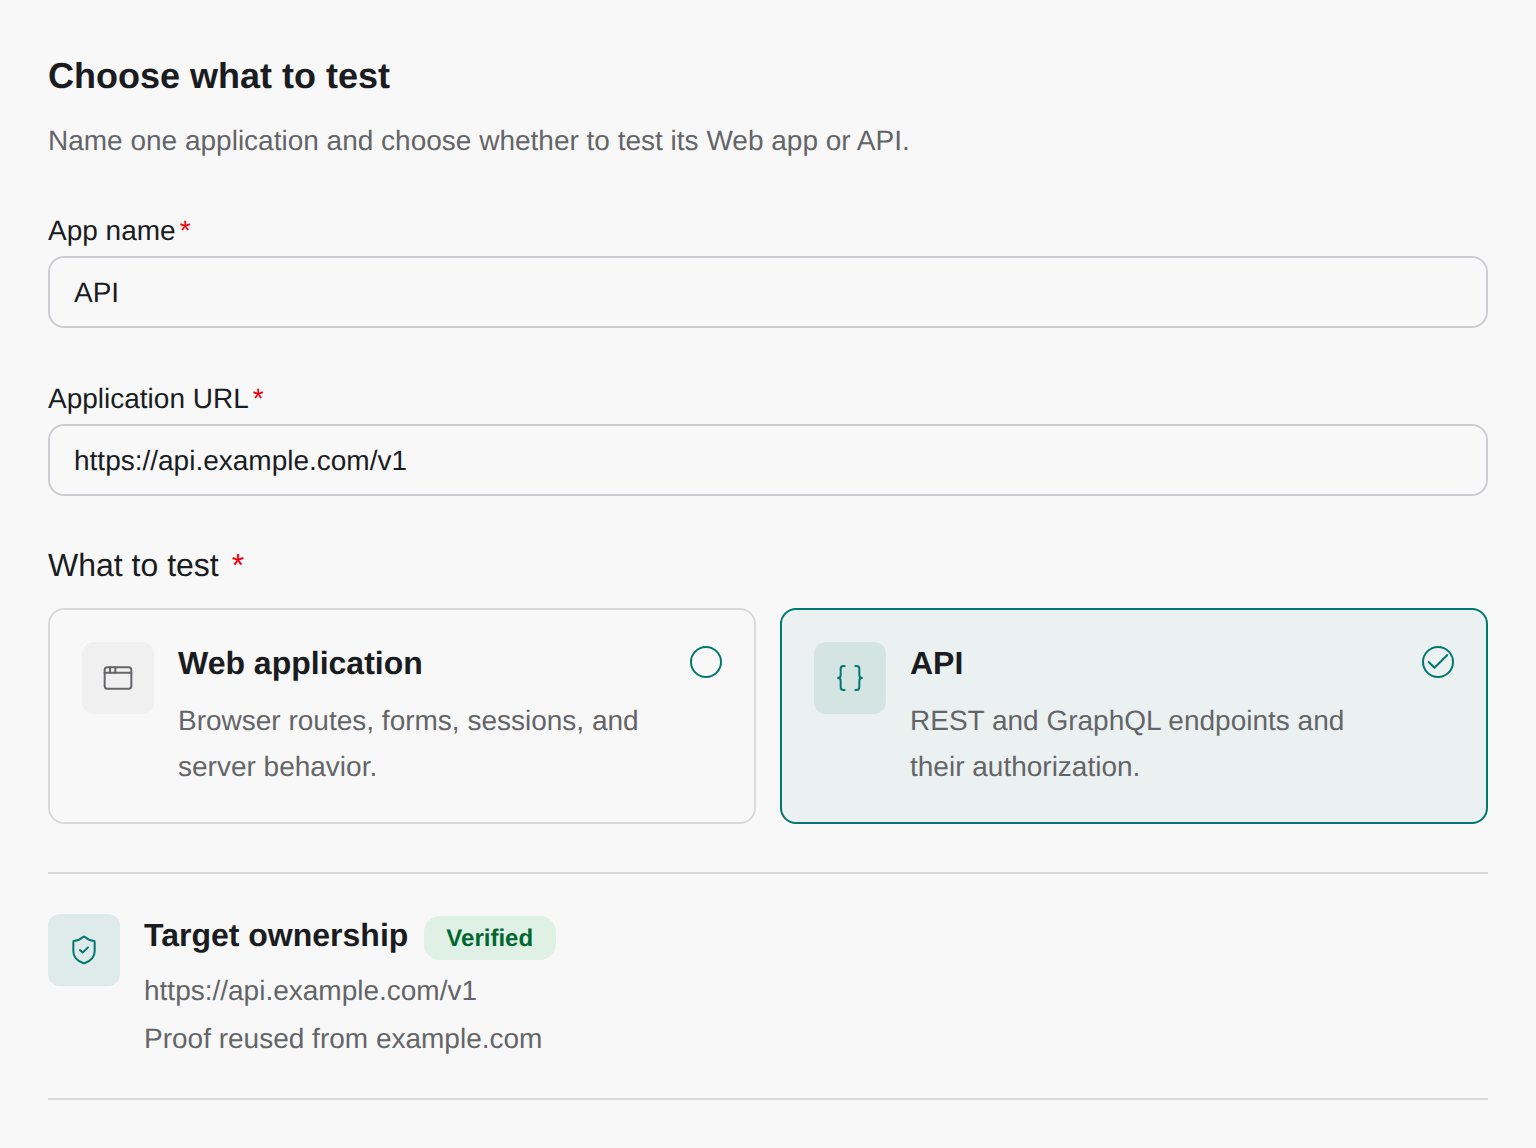
アプリ名、対象 URL、Web または API の範囲。
2
アクセスを追加する
Access で任意のテストユーザー、リポジトリ、API 文書を追加します。各ユーザーの役割、テナント、想定されるアクセスを説明します。任意の入力は省略できます。入力が不足するチェックは制限ありとして残り、安全とは判定されません。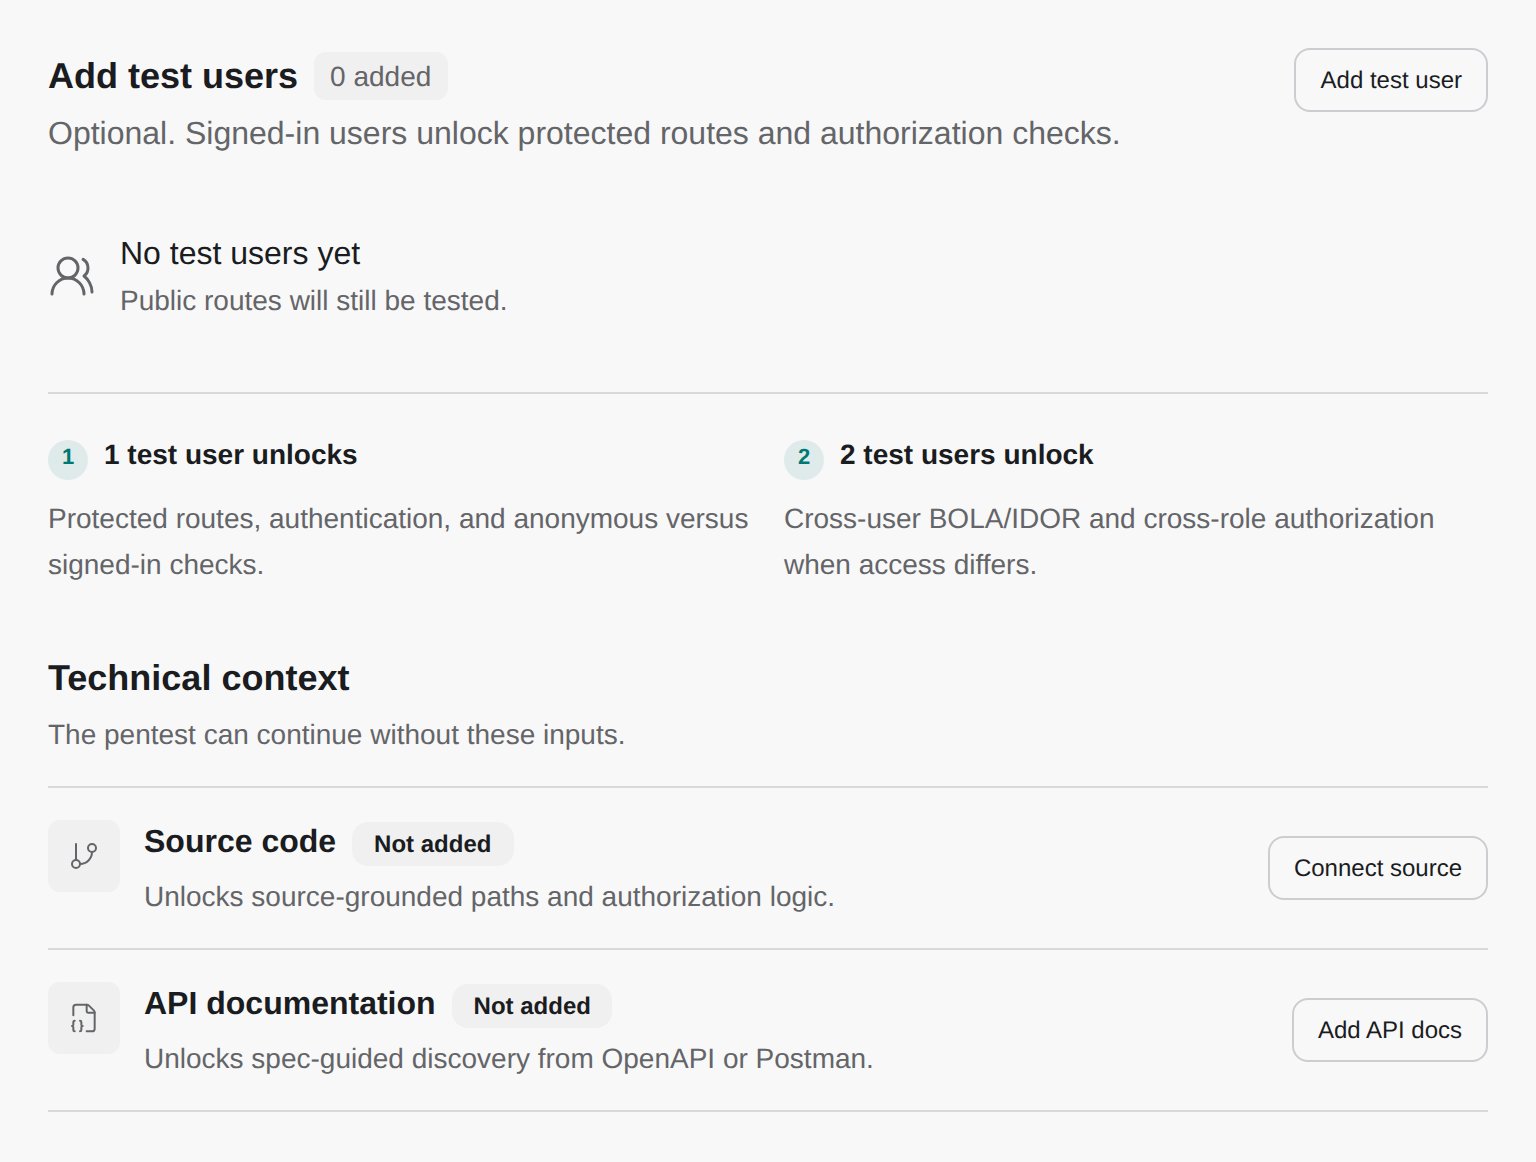
テストユーザー、ソースコード、API 文書は任意です。
3
確認して開始する
Start で対象、カバレッジ、アクセス、強度を確認します。Start pentest で実行するか、Run later で実行せず設定を完了します。設定完了後は対象と OWASP フレームワークを変更できません。変更する場合は別のアプリを作成します。
ドメインを確認する
表示された TXT レコードの名前と値を使います。DNS プロバイダーがゾーン名を自動追加する場合は、その接尾辞を入力しません。Cloudflare を使う場合は公式の DNS 手順を参照してください。 確認済みドメインは Cyber → Settings で管理できます。ドメイン確認によって保存済みのテスト範囲が広がることはありません。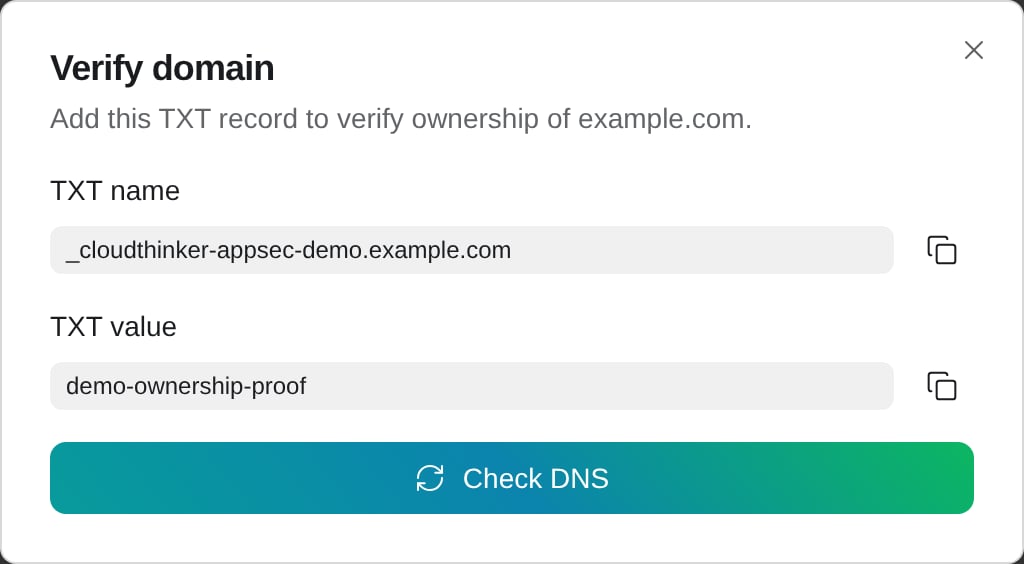
表示された TXT 名と値をコピーして DNS を確認します。
ログイン方法を選ぶ
パスワードでのログインに CAPTCHA が必要な場合は、実行前に CAPTCHA オプションを設定します。
パスワードや長期トークンの保存だけでは認証済みアクセスを証明できません。保護されたページのカバレッジを判断する前に、実行中のログイン結果を確認します。期限切れや取り消されたトークンは、次の実行前に更新します。
自動作成するユーザーの手順では
<generated_username> と <generated_password> を使います。役割、成功条件、必要な後片付けも指定します。メールや SMS の確認が必要な登録はこの方法では対応していません。
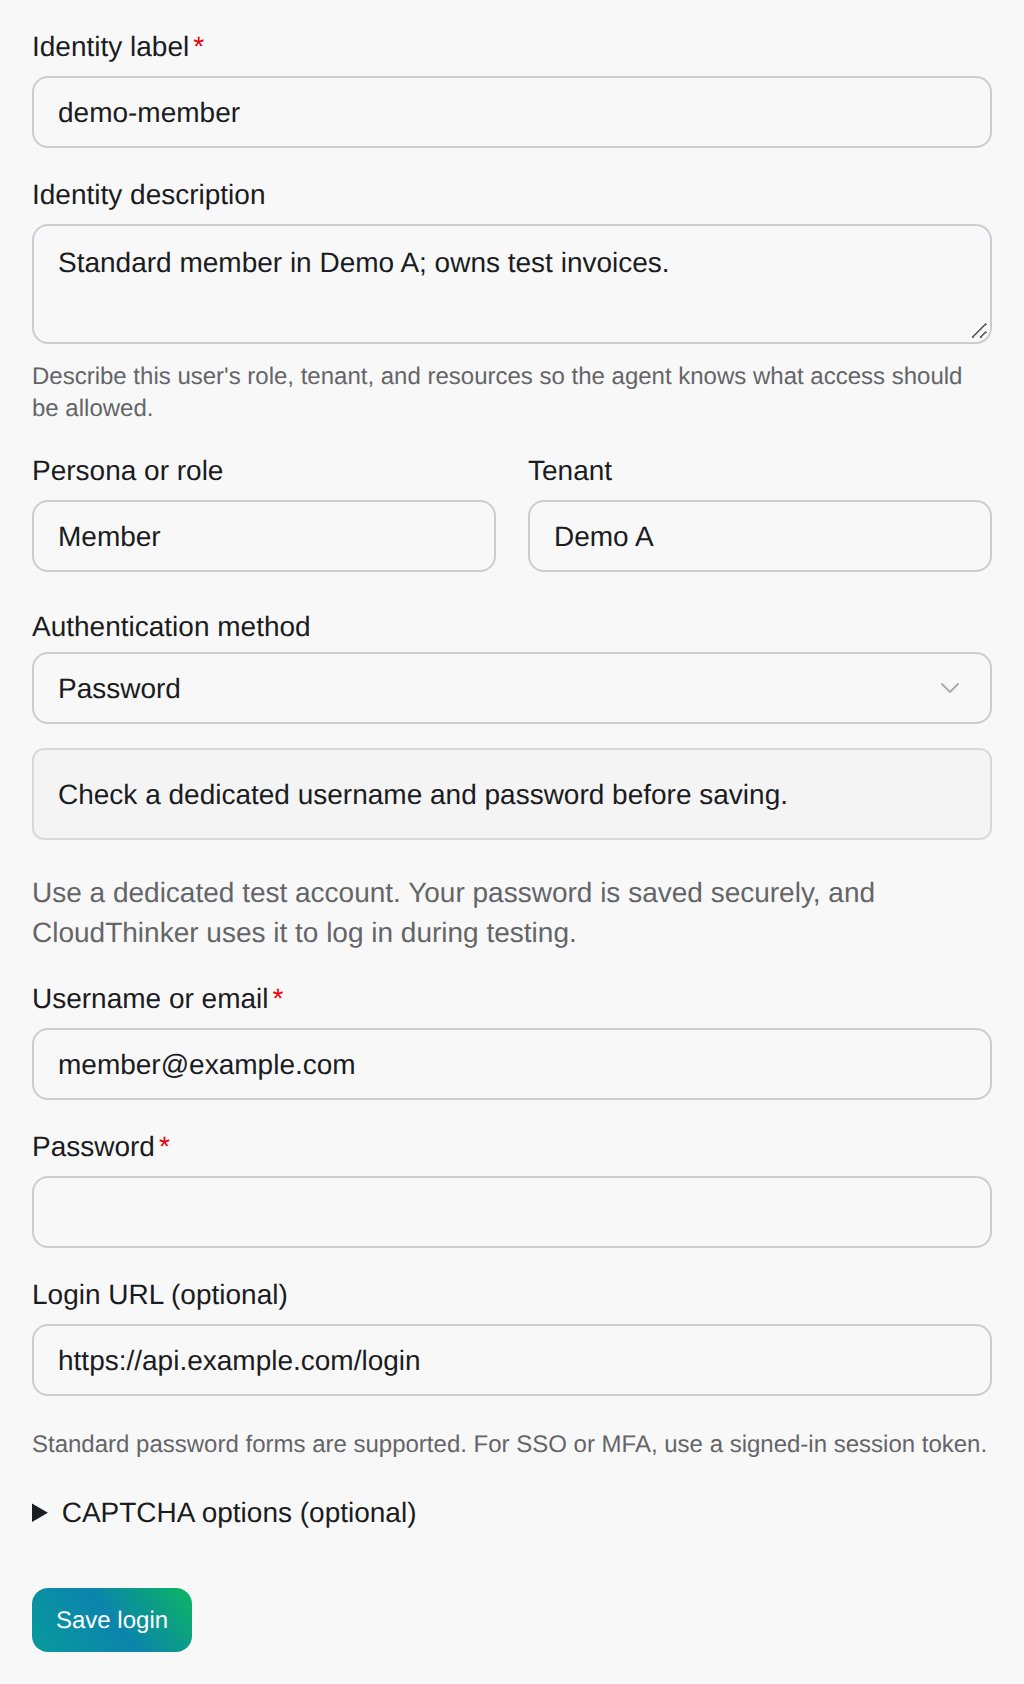
専用テストユーザーと期待するアクセス権を記述します。
範囲と強度を設定する
アプリの Settings で許可するパス、除外するパス、テストユーザー、コード、文書、スケジュールを管理します。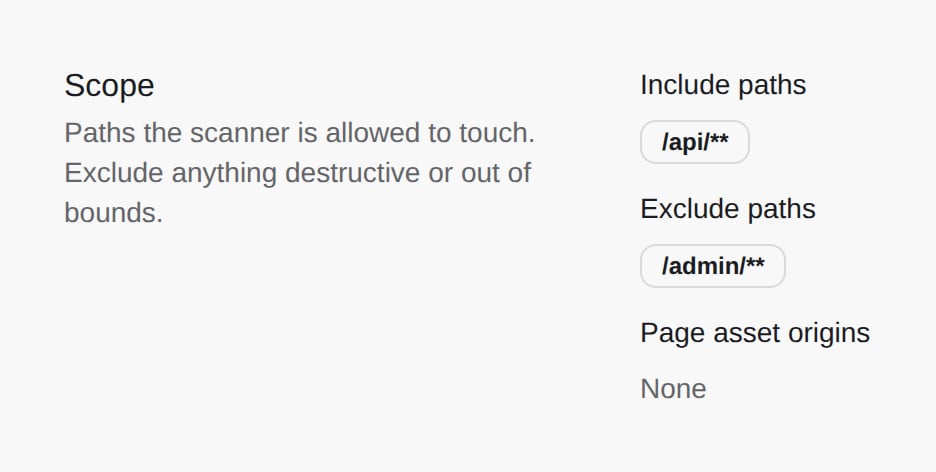
デモ API の対象パスと除外パス。
実行と監視
保存済みアプリで Run pentest を押します。Run now または Schedule を選び、表示されたタイムゾーンとアクセスを確認します。一時的なセッションでは即時実行と予約実行のアクセスが異なる場合があります。 ソースがある場合、Full はリポジトリ全体、Incremental は前回の成功以降の変更を優先します。初回は Full です。 Timeline で進行を確認します。Stop run は実行を取り消し、再開できません。保存済みの発見事項は残ります。失敗や取り消しは完全な評価ではありません。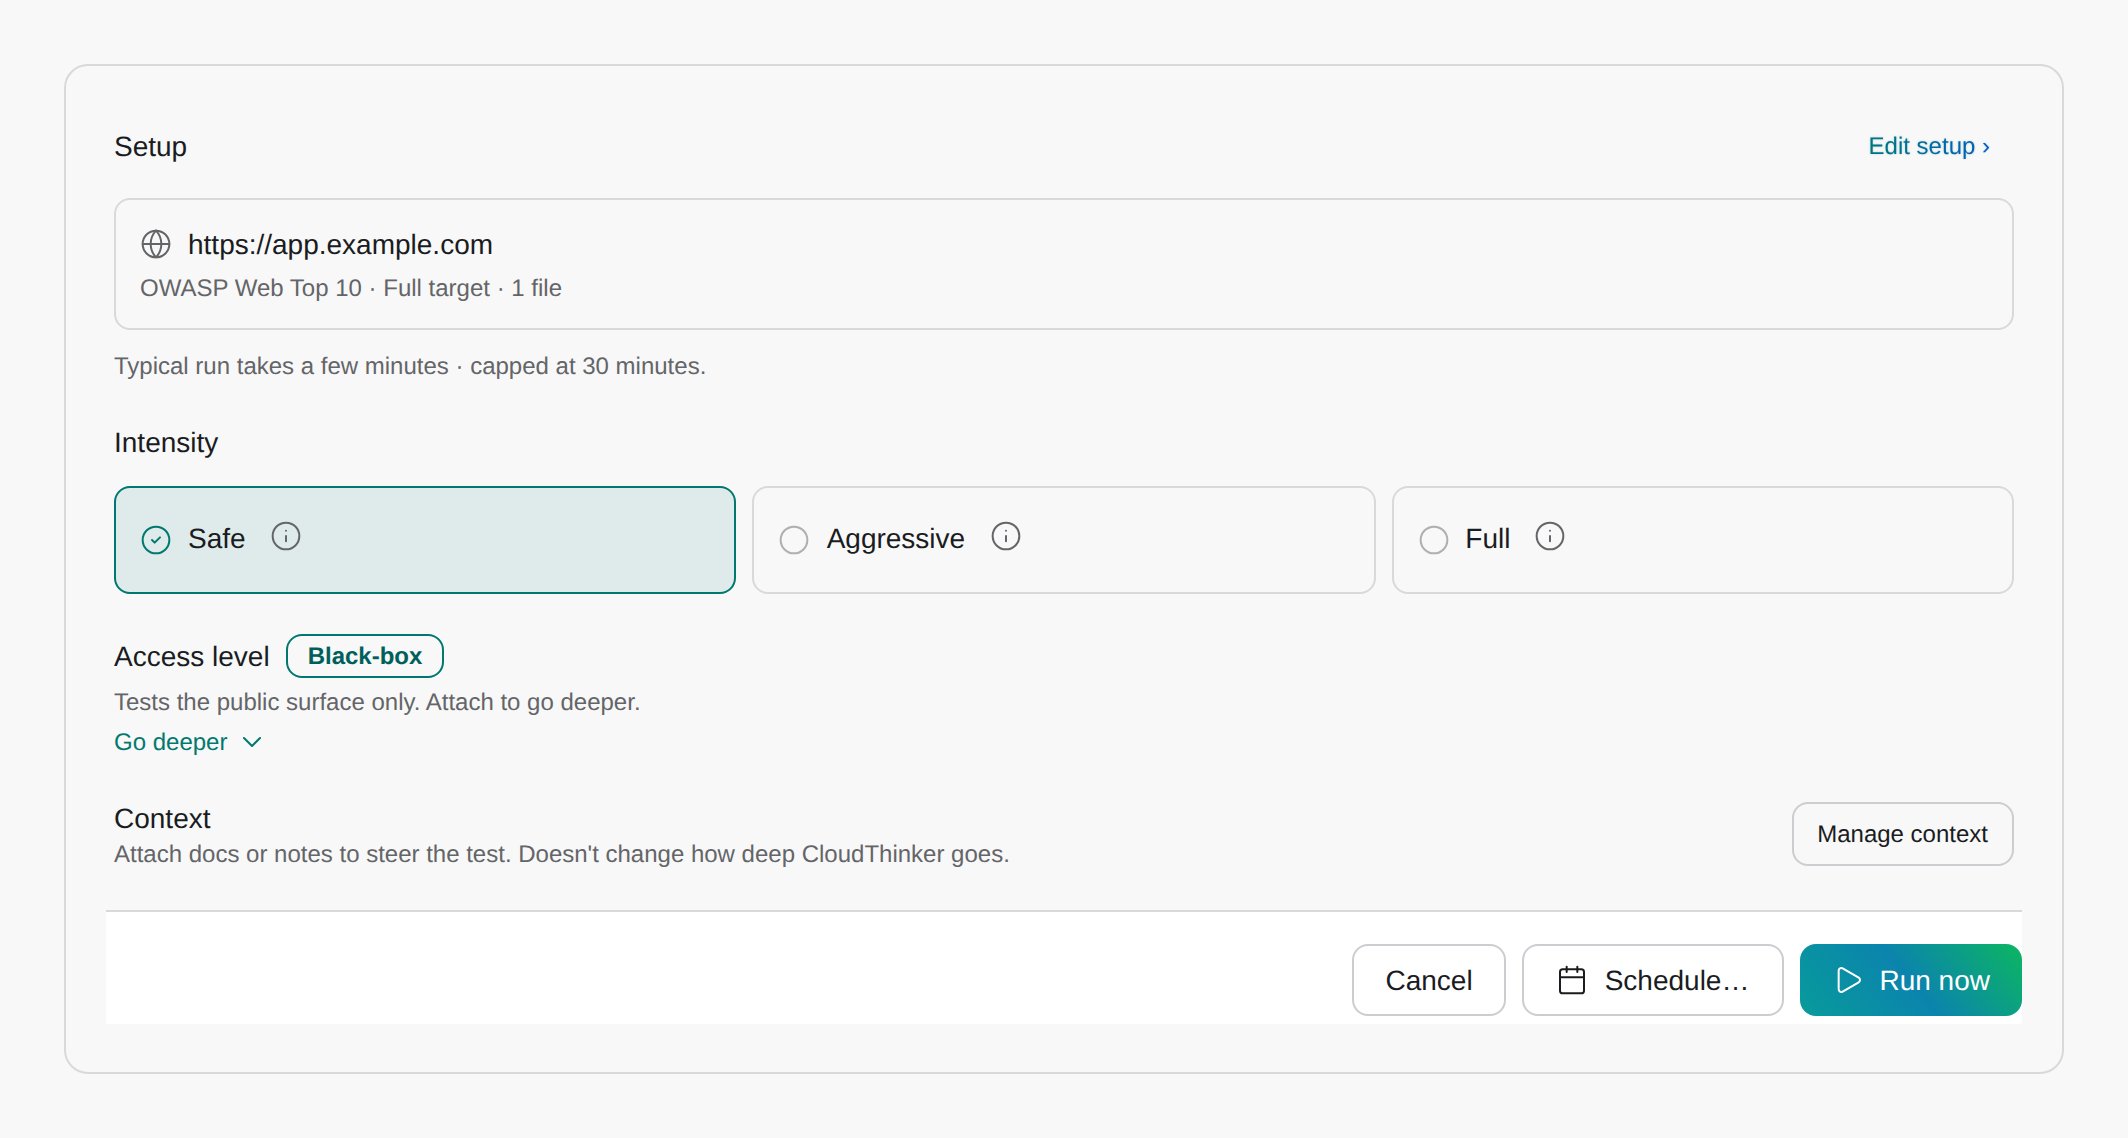
設定と強度を確認してから実行または予約します。
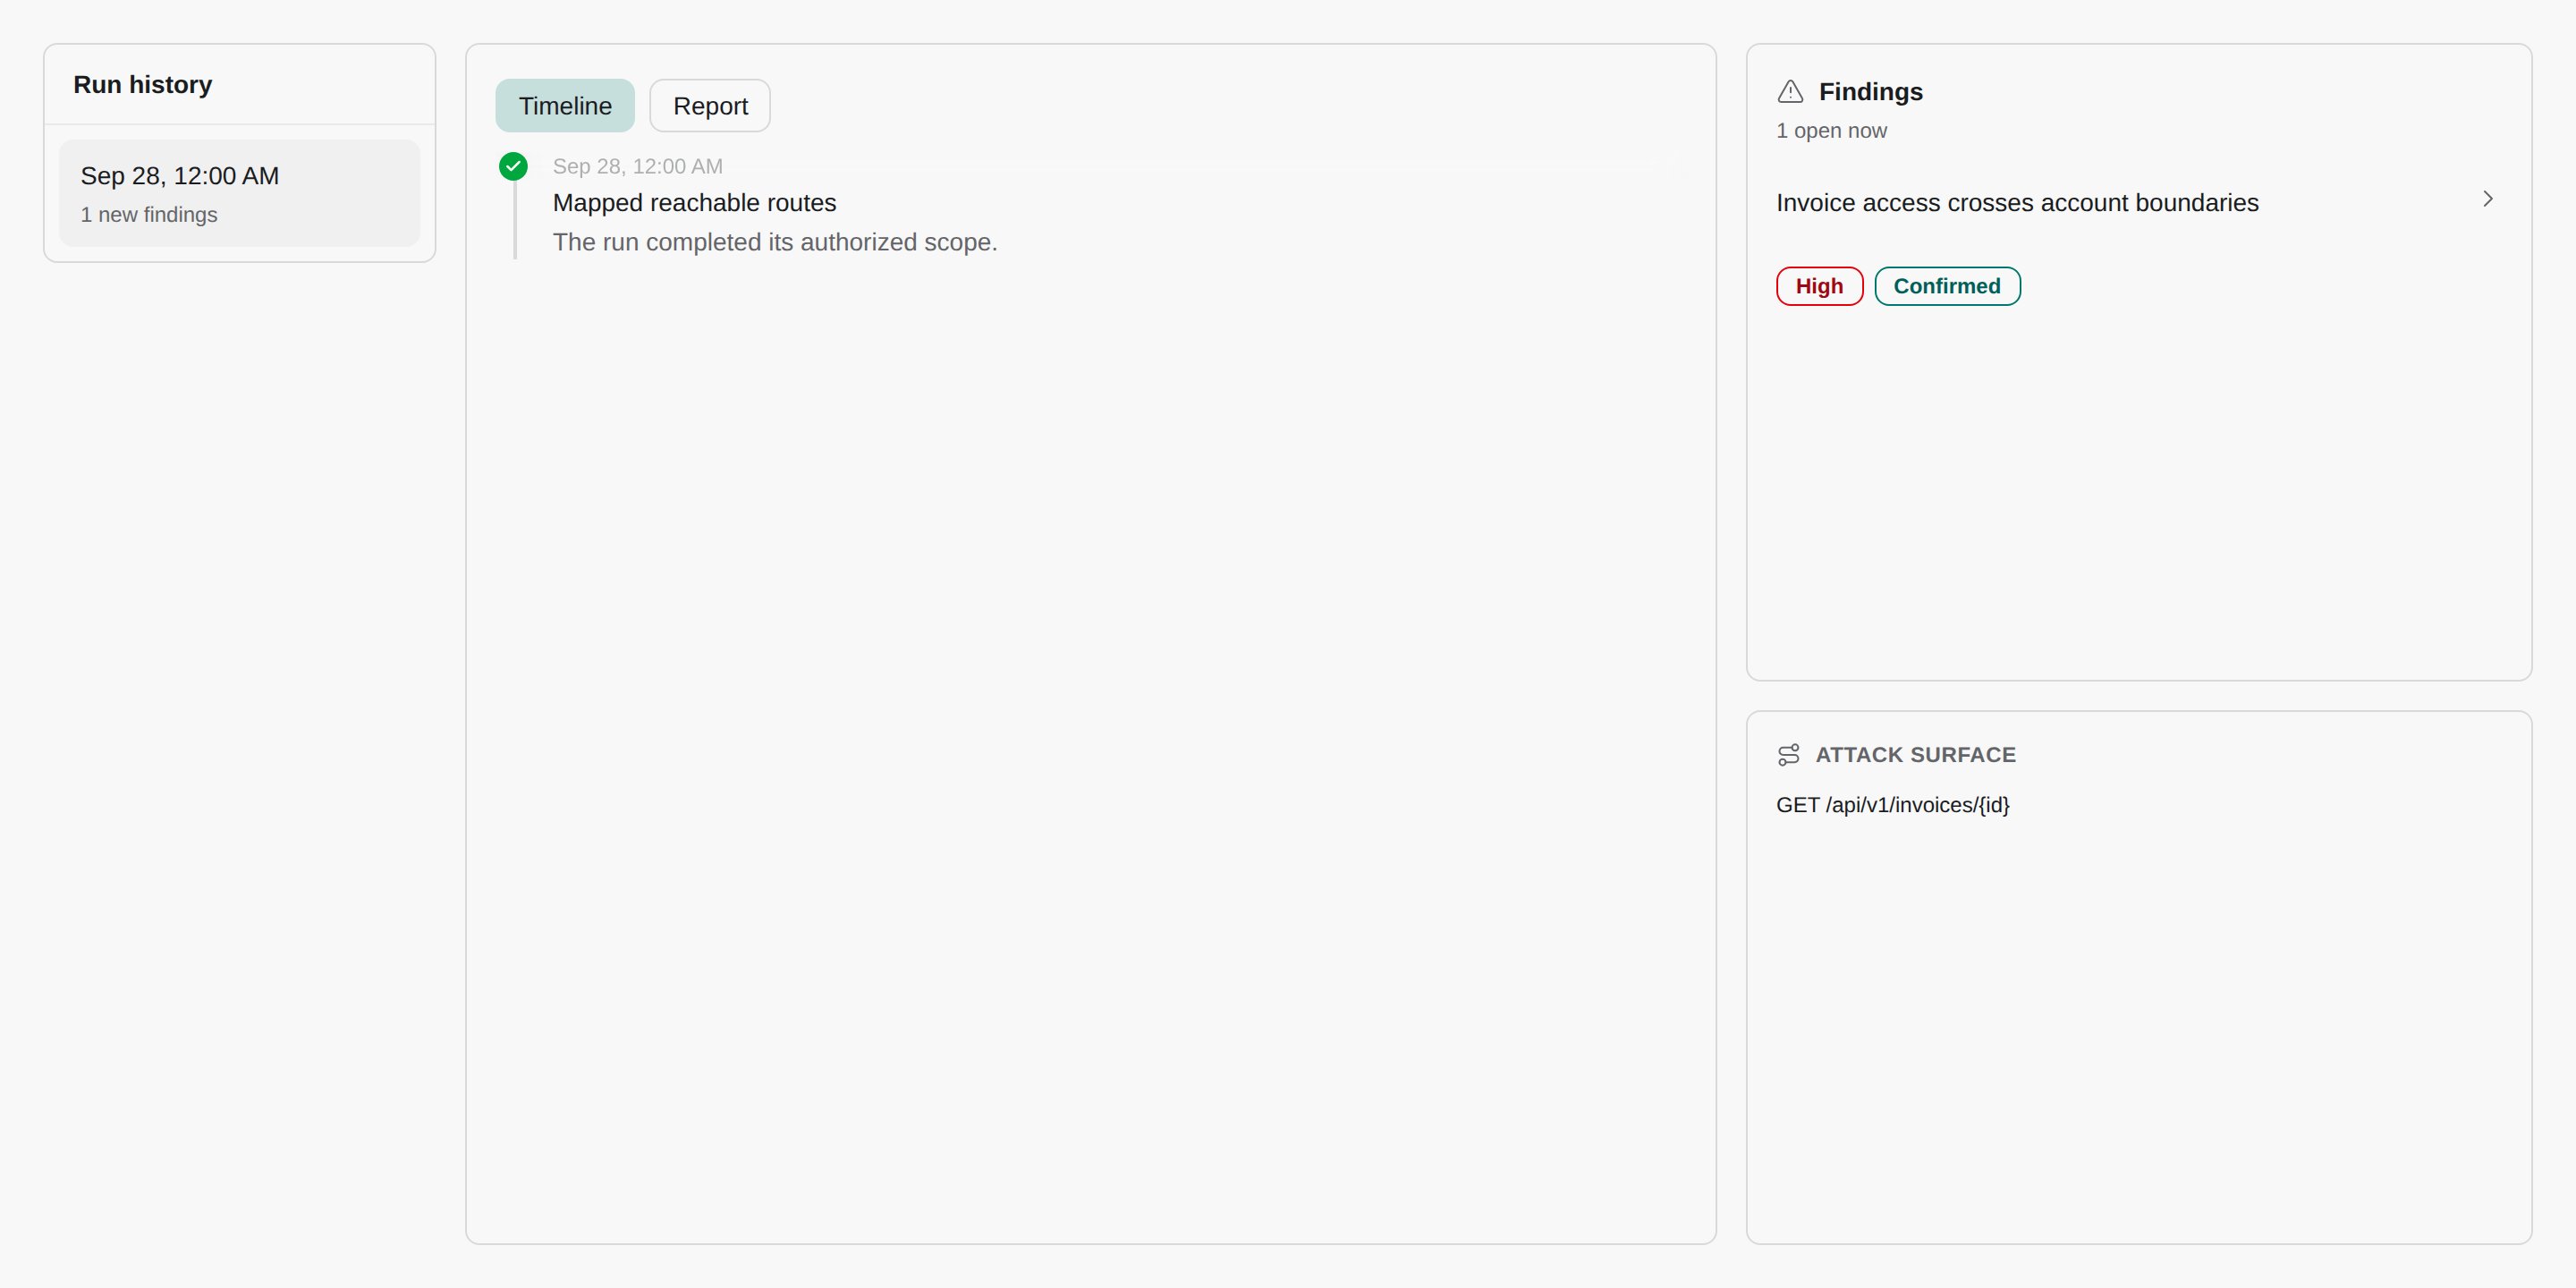
実行履歴、タイムライン、発見事項、攻撃対象。
発見事項を処理する
Findings は Table と Kanban を提供します。列は Needs verification、Confirmed、In progress、Awaiting retest、Verified fixed、Dismissed です。 再テストの指定は次回のスキャンに対する印で、実行を開始しません。手がかりの確認や修正済みの指定を手動で行えますが、再テストの証拠とは別です。却下には理由が必要です。スキャンで修正を確認した項目は、スキャンによってのみ再開できます。 Create PR with agent や課題トラッカーを使って修正を引き継ぎます。チケット作成や修正のマージで判定は変わりません。レポート
Reports で選択した Confirmed 項目のレポートや実行文書を取得します。Findings には個別 PDF のダウンロードが残ります。次のステップ
Cyber レポートを作成する
証拠と評価文書を共有します